Cartera fría
Cartera fría · comparación

¿Cartera fría en el teléfono o cartera de hardware?

Ambas mantienen tus claves sin conexión. La diferencia está en qué dispositivo tienes que confiar, cuánto cuesta, qué cadenas cubre y qué pasa cuando algo sale mal. Esta es una comparación que intenta ser justa, también en los puntos donde las carteras de hardware son más fuertes.

  • Tu propio teléfono de repuesto: no hay que comprar otro dispositivo
  • Los datos solo pasan por código QR: sin cable, Bluetooth ni red
  • Se integra en una MultiSig, así que ningún dispositivo lo concentra todo
La respuesta corta

No hay una única respuesta correcta, solo la que encaja contigo

Ambas mantienen las claves fuera de internet. Estas tres situaciones te ayudan a decidir rápido.

La cartera fría de Ownbit en el teléfono te conviene más si

  • tienes a mano un teléfono de repuesto
  • tus activos están repartidos en varias cadenas, incluido USDT en TRON
  • quieres revisar cada carácter de una dirección en una pantalla grande
  • piensas usar MultiSig con tu familia o tus colegas

Una cartera de hardware te conviene más si

  • lo que más te importa es la resistencia a manipulaciones y a la extracción a nivel de chip
  • tienes sobre todo BTC y ETH, y te basta con una sola clave
  • puedes comprar el dispositivo directamente en la tienda del fabricante

Para montos mayores: usa MultiSig

  • ningún dispositivo carga con todo el riesgo
  • por ejemplo, 2-of-3: un teléfono con cartera fría sin conexión, tu teléfono de uso diario y el teléfono de un familiar
  • un dispositivo robado, averiado o manipulado no puede alcanzar el umbral por sí solo
Punto por punto

Ownbit, Ledger y OneKey: 11 puntos comparados

Una etiqueta verde marca qué opción tiene ventaja en cada punto. Donde las carteras de hardware son más fuertes, también lo marcamos.

PuntoCartera fría de Ownbit en el teléfonoLedgerOneKey
DispositivoUn teléfono de repuesto que ya tienes: nada que comprar
✓ Más económico
Nano S Plus desde $59; Flex $249; Stax $399Classic 1S Pure desde $79; Pro $278
Costo del softwareLa cartera fría forma parte de la membresía, desde $69 / año (cartera caliente y MultiSig 2-2 incluidas)La app oficial es gratuitaLa app oficial es gratuita
Dónde se guarda la claveEn el teléfono sin conexión, cifrada por la app; el teléfono nunca se conectaElemento seguro
✓ Más robusto
Elemento seguro
✓ Más robusto
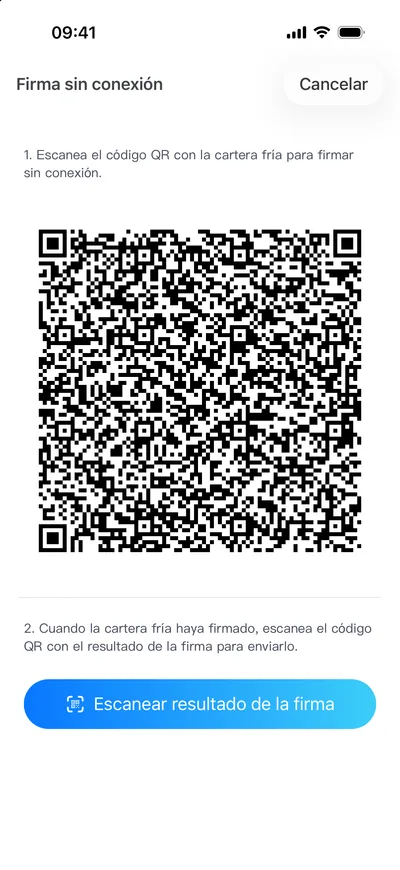
Conexión con el dispositivo en líneaSolo códigos QR (cámara y pantalla); sin cable, Bluetooth ni red
✓ Menor superficie de ataque
USB; Bluetooth en Nano X, Flex y StaxUSB, Bluetooth; firma por QR en Pro
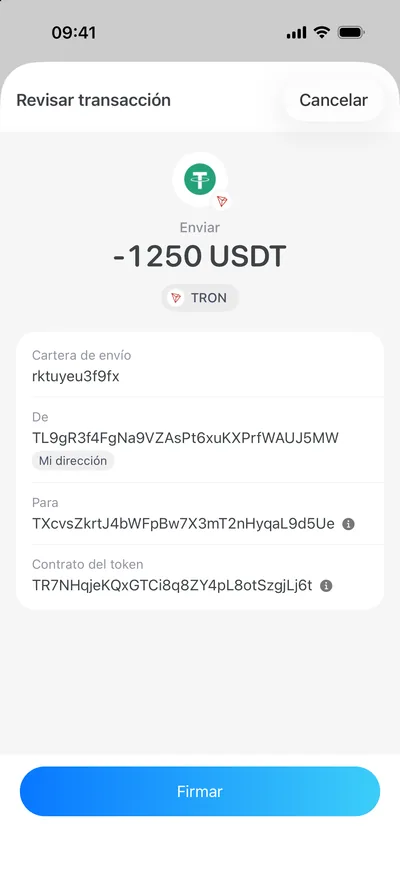
Pantalla para revisarToda la pantalla del teléfono, con la dirección completa, el monto y los datos del contrato
✓ Más fácil de revisar
Pantalla pequeña en Nano; pantalla táctil E Ink en Flex y StaxPantalla pequeña en Classic; pantalla táctil en Pro
Ataques físicosDepende del cifrado del teléfono y de la contraseña de la app; un teléfono robado con una contraseña débil es un riesgoElemento seguro diseñado para resistir la extracción a nivel de chip
✓ Más robusto
También usa un elemento seguro
✓ Más robusto
Código abiertoDesde la 5.0, el código de iOS que maneja las claves (semilla, almacenamiento, derivación, firma) es de código abierto bajo MITEl firmware del elemento seguro es cerrado; algunas apps son abiertasFirmware y app de código abierto; el fabricante menciona compilaciones reproducibles
De dónde viene el dispositivoUn teléfono que consigues por tu cuenta; restablécelo de fábrica antes de instalarCómpralo en ledger.com o a un vendedor de confianza; en 2026 se vendieron unidades manipuladas a través de un revendedorTambién conviene comprarlo en la tienda oficial
MultiSigIntegrada, con firma sin conexión; BTC, cadenas EVM, TRON, Solana y más
✓ Integrada
Mediante software de terceros como Safe o SparrowSobre todo mediante software de terceros
Activos compatiblesBTC, ETH, TRON, Solana, XRP y otras cadenas principales con sus tokensMiles de activos
✓ Mayor cobertura
Muchas cadenas y tokens principales
Copia de seguridad y recuperaciónUna frase semilla BIP39 estándar que se puede restaurar en otras carteras compatiblesSemilla BIP39; además, el servicio opcional de pago Ledger Recover (verificación de identidad, fragmentos cifrados de la semilla en manos de terceros)Semilla BIP39

Los precios son los precios de referencia de los fabricantes en EE. UU. entre octubre y noviembre de 2026; las funciones, según el material público de los fabricantes. Ambos pueden cambiar: consulta la tienda oficial antes de comprar.

Un caso reciente

El caso de los dispositivos Ledger manipulados en 2026: el problema estaba en la procedencia del dispositivo

Todo usuario de carteras de hardware debería conocer este caso. El chip no fue vulnerado; el dispositivo que el usuario tenía en las manos ya no era el que salió de la fábrica.

  1. Ledger empieza a investigar reportes de carteras vaciadas y pide a CryptoBilis, un revendedor autorizado en Malasia, que deje de vender y enviar dispositivos.

  2. Ledger explica que un grupo criminal organizado compró dispositivos auténticos, les instaló componentes ocultos en su interior y los volvió a vender a través de la distribución; el implante captura la frase de recuperación durante la configuración.

  3. Ledger confirma unidades manipuladas en Berlín e investiga dos dispositivos sospechosos en Dubái; pide a quien haya comprado un dispositivo en Berlín desde enero de 2026 que se comunique con el soporte.

Lo que dice Ledger

No hay ningún fallo en el elemento seguro ni en el sistema operativo, y ningún caso confirmado involucra un dispositivo comprado en ledger.com. Genuine Check no puede detectar piezas añadidas mientras el elemento seguro original esté intacto. Ledger aconseja a los usuarios afectados configurar una cartera nueva en un dispositivo nuevo de ledger.com, con una semilla nueva, sin reutilizar ni la semilla anterior ni la passphrase.

Alcance

Ledger no ha publicado ninguna cifra de pérdidas. Un análisis on-chain de un tercero estima unas 335 carteras afectadas en el Sudeste Asiático y alrededor de $102 millones; la investigación continúa y las cifras pueden cambiar.

Lo que aprendemos

Cualquier dispositivo de firma que compres por separado y te envíen plantea una pregunta más: ¿es el original? La cartera fría de Ownbit usa tu propio teléfono, lo que evita ese paso, pero la misma lógica se aplica a los teléfonos: usa uno de una fuente de confianza y restablécelo de fábrica antes de instalar. Sea cual sea el dispositivo, la respuesta más fiable es MultiSig: un dispositivo manipulado no puede alcanzar el umbral.

Fuentes: Comunicado de Ledger (2026-10-15) · Actualización de la investigación de Ledger (2026-11-18) · BleepingComputer · Bitcoin Magazine. Relacionado: El caso de los dispositivos Ledger manipulados en 2026: qué significa para el almacenamiento en frío · Ledger Recover y la autocustodia

Cómo hace Ownbit el almacenamiento en frío

Un teléfono sin conexión, un teléfono en línea y solo códigos QR entre ambos

  1. 1
    Firmante sin conexión

    Instala Ownbit en un teléfono de repuesto, crea o importa la cartera y mantenlo sin conexión para siempre. La clave solo está en ese teléfono.

  2. 2
    Cartera de solo lectura

    Tu teléfono de uso diario solo importa direcciones, para ver saldos y preparar transferencias. No guarda ninguna clave.

  3. 3
    Firma escaneando

    El teléfono sin conexión escanea la transacción, tú la revisas en la pantalla grande y la firmas, y la firma se escanea de vuelta en el teléfono de uso diario para transmitirla.

No tienes que elegir

No pongas toda tu seguridad en un solo dispositivo

Sea un teléfono o una cartera de hardware, una sola clave significa «este dispositivo lo es todo». La MultiSig reparte la firma entre dispositivos y personas: si uno falla, los fondos siguen a salvo.

Preguntas frecuentes

Cartera fría en el teléfono vs. cartera de hardware: preguntas frecuentes

¿Una cartera fría en el teléfono es realmente tan segura como una cartera de hardware?

Depende de la amenaza. Frente a la extracción física, el elemento seguro de una cartera de hardware es más fuerte. Los puntos fuertes de una cartera fría en el teléfono están en otro lado: solo intercambia datos por código QR, sin cable, Bluetooth ni red; revisas toda la transacción en una pantalla grande; y no hay ningún dispositivo enviado por paquetería que pueda haber sido manipulado. Para la mayoría de las personas, lo que decide la seguridad es si la clave llega a conectarse alguna vez y si el riesgo se reparte en una MultiSig.

Ya tengo un Ledger o un OneKey. ¿Necesito Ownbit?

No hace falta reemplazarlo. Si tienes sobre todo BTC y ETH con una sola clave, una cartera de hardware es suficiente. Si necesitas una MultiSig de USDT en TRON, control compartido con tu familia o un equipo, o aprobaciones por lotes en una consola web, Ownbit cubre ese hueco.

¿Qué teléfono de repuesto sirve como cartera fría?

Cualquier teléfono con iOS 15.6 o Android 8.0 o posterior cuya cámara escanee códigos QR de forma fiable. Restablécelo de fábrica, instala solo Ownbit, quita la SIM, desactiva el Wi‑Fi y el Bluetooth, y no lo vuelvas a conectar nunca.

¿El teléfono con cartera fría tiene que estar siempre encendido?

No. Mantenlo apagado y guardado; enciéndelo cuando necesites firmar. Cárgalo de vez en cuando y conserva una copia de seguridad de la frase semilla sin conexión, en un lugar seguro.

¿Qué pasa con mis activos si Ownbit desaparece?

Ownbit usa una frase semilla BIP39 estándar, así que puedes restaurarla en otras carteras compatibles. Para los activos MultiSig existe una guía de autorrecuperación que no depende de los servidores de Ownbit.

Comenzar

Convierte un teléfono de repuesto en tu cartera fría

No necesitas comprar otro dispositivo. Descarga Ownbit y firma sin conexión entre dos teléfonos con códigos QR.