

En octubre de 2026, propietarios de carteras de hardware Ledger en el Sudeste Asiático empezaron a reportar que sus fondos se habían movido sin su autorización. En cuestión de días, Ledger confirmó lo que los investigadores habían encontrado dentro de algunos de esos dispositivos: un componente añadido que nunca formó parte del diseño de Ledger. A mediados de noviembre, el mismo tipo de manipulación había aparecido en Berlín, y dos unidades sospechosas estaban siendo examinadas en Dubái.
Nadie vulneró el chip seguro de Ledger. Su firmware no tenía ningún fallo. Los dispositivos que la gente tenía en las manos simplemente ya no eran los que habían salido de la fábrica. Este artículo expone lo que se sabe hasta ahora, por qué los controles habituales no lo detectaron y qué dice el caso sobre el almacenamiento en frío en general, incluido en qué es realmente distinta una cartera fría en el teléfono como la de Ownbit y en qué una cartera de hardware sigue siendo la herramienta más fuerte.
Qué pasó
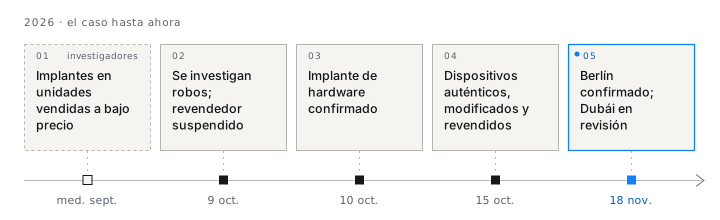
Según las propias declaraciones de Ledger, un grupo criminal organizado compró dispositivos Ledger auténticos, los abrió, les instaló componentes ocultos y los devolvió a la distribución a través de revendedores. Los primeros casos que confirmó Ledger estaban vinculados a CryptoBilis, un revendedor autorizado en Malasia; el 9 de octubre, Ledger le pidió que dejara de vender y enviar dispositivos Ledger, y el 10 de octubre confirmó un implante de hardware en al menos una unidad. Investigadores independientes también encontraron unidades afectadas compradas en plataformas de venta en línea de Japón, e informaron que los dispositivos manipulados se vendían a casi la mitad del precio habitual.
El 18 de noviembre, Ledger confirmó unidades manipuladas en Berlín e informó que estaba examinando dos dispositivos sospechosos en Dubái. Pidió a quien hubiera comprado un dispositivo en Berlín desde enero de 2026 que se comunicara con el soporte, y ofreció, durante un tiempo limitado, inspeccionar con rayos X las unidades sospechosas en su fábrica de Francia.
Ledger no ha publicado ninguna cifra de pérdidas y describe como limitado el número de dispositivos afectados. Un análisis on-chain de un tercero, citado en la prensa, estima que en el Sudeste Asiático se vieron afectadas unas 335 carteras, con alrededor de $102 millones, y unos $1.68 millones en 16 carteras de Dubái y Berlín. Esas cifras son estimaciones y pueden cambiar a medida que avance la investigación.
Por qué los controles habituales no lo detectaron
Las carteras de hardware tienen una defensa muy conocida contra las falsificaciones: el dispositivo demuestra que su elemento seguro —el chip que guarda las claves— es auténtico. Ledger llama a esta comprobación Genuine Check («verificación de autenticidad»). La propia documentación de soporte de Ledger indica de forma explícita que esta comprobación no puede detectar un componente adicional añadido en otra parte del dispositivo mientras el elemento seguro original esté intacto. Esa es justamente la situación de este caso.
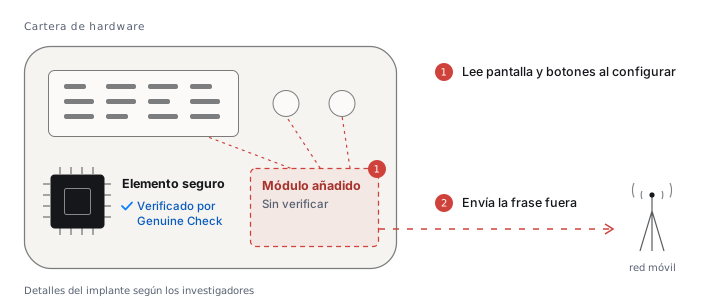
Los investigadores que abrieron unidades afectadas describen un pequeño módulo oculto detrás de la pantalla o debajo de la batería, con su propia conexión a la red móvil. Según su versión, el módulo leía lo que mostraba la pantalla y qué botones se presionaban durante la configuración —el único momento en que la frase de recuperación se muestra completa— y lo enviaba al exterior. Ledger ha confirmado un «implante de hardware no autorizado», pero no ha confirmado estos detalles técnicos, así que deben tomarse como hallazgos de los investigadores.
El chip cumplió su función. El ataque lo rodeó: a través de la pantalla, los botones y el camino que recorrió el dispositivo hasta llegar a su dueño.
Tampoco lo impidieron los sellos de seguridad del empaque. Un empaque así muestra que una caja se abrió; no puede demostrar que nadie con el tiempo y las herramientas necesarios la haya abierto y vuelto a sellar con cuidado.
La verdadera lección: todo dispositivo de firma depende de una cadena de confianza
Uses lo que uses para guardar tus claves sin conexión, estás confiando a la vez en una cadena de elementos. El código tiene que ser correcto. El hardware tiene que ser lo que dice ser. El dispositivo tiene que llegarte sin que nadie lo modifique por el camino. La semilla tiene que crearse en privado. Y el vínculo entre el dispositivo sin conexión y el mundo en línea solo debe transmitir lo que corresponde.
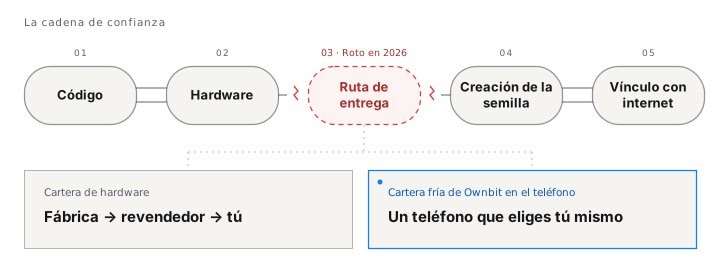
Este caso rompió el tercer eslabón: el camino de la fábrica al propietario. Vale la pena ver por qué ese eslabón resulta atractivo para los atacantes. Una cartera de hardware tiene un único propósito. Todo el que compra una es, por definición, alguien que tiene criptomonedas que vale la pena proteger, y todas las unidades de un mismo revendedor pasan por las mismas manos. Un atacante que compromete un lote sabe exactamente qué va a atrapar.
En qué es distinta una cartera fría en el teléfono
La cartera fría de Ownbit sigue otro camino: un teléfono de repuesto, configurado una vez y mantenido sin conexión para siempre, firma las transacciones; tu teléfono de uso diario solo guarda claves públicas y se comunica con él mediante códigos QR. Esto es lo que cambia a la luz de este caso, dicho con la mayor precisión posible.
- No hay ningún dispositivo que interceptar en su camino hacia ti. Ownbit es una app. La instalas en un teléfono que ya tienes o que compras por los canales habituales, así que no existe ningún «dispositivo Ownbit» que pase por un revendedor y que un atacante pueda abrir en masa. Nada impide que alguien manipule un teléfono, pero no puede saber de antemano qué teléfono se convertirá en la cartera fría de alguien: la lógica económica que hizo rentable este ataque no se aplica aquí.
- El único vínculo con el mundo en línea es un código QR. El teléfono sin conexión no tiene cable, Bluetooth ni conexión de red con tu teléfono de uso diario; lo que cruza la separación es lo que puedes ver en la pantalla. Bien configurado —restablecido de fábrica, sin SIM ni perfil eSIM y sin haberse conectado nunca a una red Wi‑Fi—, no guarda ninguna credencial con la que pudiera llegar a internet.
- Una pantalla completa para revisar lo que firmas. La dirección de destino completa, el monto y los datos del contrato se muestran enteros en una pantalla del tamaño de un teléfono antes de firmar, en lugar de desplazarse por una pantalla pequeña.
- El código que maneja tus claves puede leerse. Desde la versión 5.0, el código de la app de iOS que maneja las claves —generación de la semilla, almacenamiento de claves, derivación y firma— es de código abierto bajo la licencia MIT.
- Empezar de nuevo no cuesta nada. Si alguna vez dudas del teléfono, restablécelo o pasa a otro y restaura desde tu semilla (o, mejor aún, crea una nueva y traslada los fondos). No hay ningún dispositivo que devolver ni reemplazar.
Nada de esto hace inmune a un teléfono. Un teléfono comprometido antes de que lo configuraras, o uno que más adelante conectes a una red, es un riesgo real. Por eso importa la configuración: usa un teléfono de una fuente de confianza, restablécelo, mantenlo sin conexión para siempre y trátalo como un firmante dedicado, no como un teléfono.
En qué siguen siendo más fuertes las carteras de hardware
Sería fácil convertir este caso en un veredicto contra las carteras de hardware. No lo es. Una buena cartera de hardware comprada directamente a su fabricante sigue siendo una forma excelente de guardar claves y, en algunos aspectos, es más fuerte que un teléfono:
- Extracción física. Un elemento seguro está diseñado para resistir ataques al propio chip. Si alguien roba el dispositivo, sacar la clave es mucho más difícil que en un teléfono protegido solo por su propio cifrado y una contraseña de la app.
- Un dispositivo mínimo. Un firmante dedicado ejecuta mucho menos software que un smartphone, lo que significa menos código que pueda fallar.
- Cobertura y trayectoria. Las principales carteras de hardware admiten miles de activos y llevan años sometidas al escrutinio público.
Nuestra propia comparación de Ownbit con Ledger y OneKey, punto por punto, también señala estas ventajas: cartera fría en el teléfono vs. cartera de hardware.
La respuesta estructural: que un solo dispositivo no lo sea todo
Fíjate en lo que tenían en común todas las víctimas. Cada cartera dependía de un único dispositivo y una única semilla, así que quien capturara esa semilla se quedaba con todo. La defensa decisiva no es elegir un dispositivo único mejor, sino no depender de ningún dispositivo único.
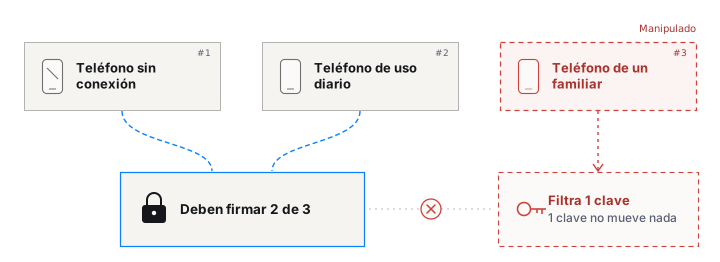
En una MultiSig 2-of-3, tres claves están en tres dispositivos independientes y deben firmar dos cualesquiera. Un dispositivo manipulado filtra una clave; una sola clave no puede mover nada. Combinar tipos y procedencias de dispositivos —un teléfono sin conexión, tu teléfono de uso diario, el teléfono de un familiar o una cartera de hardware comprada directamente a su fabricante y configurada por separado— hace aún menos probable que el mismo problema afecte a dos claves a la vez. Ownbit integra MultiSig, con firma sin conexión, en Bitcoin, Ethereum y otras cadenas EVM, TRON, Solana y más.
Qué hacer ahora
- Si compraste un dispositivo Ledger a un revendedor o en una plataforma de venta, sigue las indicaciones de Ledger: deja de usar el dispositivo sospechoso, no lo abras tú mismo y traslada los fondos a una cartera nueva creada en un dispositivo comprado directamente en ledger.com, con una frase de recuperación nueva. No reutilices la frase ni la passphrase anteriores.
- Compra los dispositivos de firma directamente al fabricante, sea cual sea la marca, y desconfía de los descuentos que parecen demasiado buenos.
- Trata la configuración como el momento más delicado. Crea la semilla tú mismo, en privado, en un dispositivo de confianza, y nunca escribas una frase de recuperación en un sitio web ni en un dispositivo conectado.
- Si usas un teléfono como cartera fría, usa uno de una fuente de confianza, restablécelo de fábrica, quita la SIM y cualquier perfil eSIM, no lo conectes nunca a una red y guarda la copia de seguridad de la semilla sin conexión.
- Protege los montos mayores con un umbral MultiSig repartido entre dispositivos independientes, para que ningún dispositivo comprometido, sea del tipo que sea, pueda mover tus fondos por sí solo.
Preguntas frecuentes
¿Se vulneró el chip seguro de Ledger?
No. Ledger afirma que no hay ningún fallo en su elemento seguro ni en su sistema operativo. El ataque añadió un componente aparte a dispositivos auténticos antes de que llegaran a sus dueños, y capturó la frase de recuperación rodeando el chip, no atravesándolo.
Compré mi Ledger en ledger.com. ¿Me afecta?
Ledger dice que ningún caso confirmado involucra un dispositivo comprado en ledger.com. Si lo compraste a un revendedor o en una plataforma de venta, sobre todo en el Sudeste Asiático, Berlín o Dubái, sigue las indicaciones de Ledger y comunícate con su soporte.
¿Podría pasarle lo mismo a un teléfono?
Un teléfono también puede manipularse, y uno que más adelante conectes a una red puede quedar comprometido por software. Lo que cambia es la selección del objetivo: no hay ningún lote de «dispositivos Ownbit» que pase por un revendedor, así que un atacante no puede saber qué teléfono se convertirá en una cartera fría. Usa un teléfono de una fuente de confianza, restablécelo y mantenlo sin conexión para siempre.
¿Es más segura una cartera fría en el teléfono que una cartera de hardware?
Ninguna es más segura en todos los aspectos. El elemento seguro de una cartera de hardware es más fuerte frente a la extracción física. Una cartera fría en el teléfono evita la cadena de suministro de un dispositivo comprado, se comunica solo por código QR y lo muestra todo en una pantalla grande. Para montos mayores, la respuesta más sólida es MultiSig, de modo que ningún dispositivo, de ninguno de los dos tipos, lo concentre todo.
¿Cómo ayuda MultiSig en un caso como este?
En una MultiSig 2-of-3, un dispositivo comprometido expone una clave, y una sola clave no puede mover fondos. Tener las claves en dispositivos independientes de distintas procedencias hace poco probable que un mismo problema alcance a dos claves.
Fuentes
- Ledger — respuesta al ataque con implantes de hardware (15 de octubre de 2026)
- Ledger — actualización sobre la investigación del implante de hardware (18 de noviembre de 2026)
- Soporte de Ledger — qué verifica Genuine Check
- BleepingComputer — Ledger confirma un implante espía en carteras de hardware (12 de octubre de 2026)
- Bitcoin Magazine — carteras manipuladas en Berlín y Dubái (19 de noviembre de 2026)
Si este caso te ha hecho replantearte tu configuración, Ownbit convierte un teléfono de repuesto en un firmante sin conexión que se comunica solo por código QR, e integra MultiSig para que ningún dispositivo lo concentre todo. Compáralo punto por punto con las carteras de hardware en cartera fría en el teléfono vs. cartera de hardware, o descubre cómo funciona la cartera fría de Ownbit. Cada usuario nuevo obtiene una prueba gratuita de 7 días.