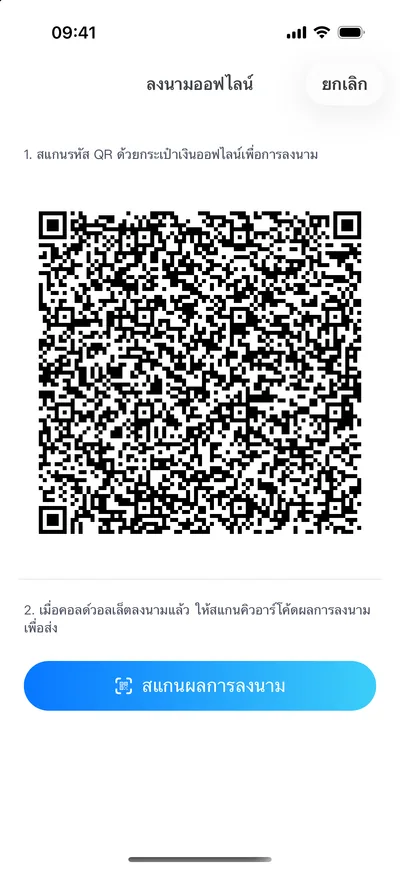
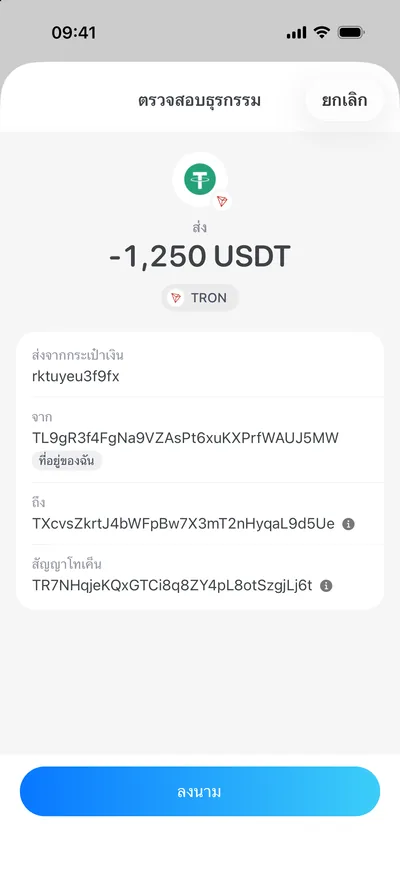
กระเป๋าเย็นบนโทรศัพท์ของ Ownbit เหมาะกว่า หาก
- คุณมีโทรศัพท์สำรองอยู่แล้ว
- สินทรัพย์ของคุณกระจายอยู่หลายเชน รวมถึง USDT บน TRON
- คุณต้องการตรวจที่อยู่ทุกตัวอักษรบนหน้าจอขนาดใหญ่
- คุณวางแผนใช้ MultiSig ร่วมกับครอบครัวหรือเพื่อนร่วมงาน

ทั้งสองแบบเก็บคีย์ของคุณไว้ออฟไลน์ ความแตกต่างอยู่ที่คุณต้องไว้วางใจอุปกรณ์ใด ค่าใช้จ่ายเท่าไร รองรับเชนใดบ้าง และจะเกิดอะไรขึ้นเมื่อมีปัญหา ต่อไปนี้คือการเปรียบเทียบที่พยายามให้เป็นธรรมที่สุด รวมถึงจุดที่กระเป๋าฮาร์ดแวร์ทำได้ดีกว่า
ทั้งสองแบบเก็บคีย์ให้พ้นจากอินเทอร์เน็ต สามสถานการณ์ต่อไปนี้ช่วยให้คุณตัดสินใจได้เร็วขึ้น
ป้ายสีเขียวระบุฝ่ายที่ได้เปรียบในหัวข้อนั้น หัวข้อที่กระเป๋าฮาร์ดแวร์ทำได้ดีกว่า เราก็ระบุไว้เช่นกัน
| หัวข้อ | กระเป๋าเย็นบนโทรศัพท์ของ Ownbit | Ledger | OneKey |
|---|---|---|---|
| อุปกรณ์ | โทรศัพท์สำรองที่คุณมีอยู่แล้ว ไม่ต้องซื้ออะไรเพิ่ม ✓ ประหยัดกว่า | Nano S Plus เริ่มต้น $59; Flex $249; Stax $399 | Classic 1S Pure เริ่มต้น $79; Pro $278 |
| ค่าซอฟต์แวร์ | กระเป๋าเย็นรวมอยู่ในแพ็กเกจสมาชิก เริ่มต้น $69 / ปี (รวมกระเป๋าร้อนและ 2-2 MultiSig) | แอปทางการใช้ฟรี | แอปทางการใช้ฟรี |
| คีย์เก็บไว้ที่ไหน | บนโทรศัพท์ออฟไลน์ เข้ารหัสโดยแอป และโทรศัพท์ไม่เคยออนไลน์ | Secure element ✓ แข็งแกร่งกว่า | Secure element ✓ แข็งแกร่งกว่า |
| การเชื่อมต่อกับอุปกรณ์ออนไลน์ | ใช้รหัส QR เท่านั้น ผ่านกล้องและหน้าจอ ไม่มีสาย บลูทูธ หรือเครือข่าย ✓ พื้นผิวการโจมตีเล็กที่สุด | USB; บลูทูธบน Nano X, Flex และ Stax | USB, บลูทูธ; ลงนามผ่าน QR บน Pro |
| หน้าจอสำหรับตรวจสอบ | หน้าจอโทรศัพท์เต็มจอ แสดงที่อยู่ จำนวนเงิน และข้อมูลสัญญาครบถ้วน ✓ ตรวจสอบง่ายกว่า | หน้าจอเล็กบน Nano; หน้าจอสัมผัส E Ink บน Flex และ Stax | หน้าจอเล็กบน Classic; หน้าจอสัมผัสบน Pro |
| การโจมตีทางกายภาพ | อาศัยการเข้ารหัสของโทรศัพท์และรหัสผ่านของแอป โทรศัพท์ที่ถูกขโมยและใช้รหัสผ่านที่อ่อนแอถือเป็นความเสี่ยง | Secure element ที่ออกแบบมาเพื่อต้านการดึงข้อมูลระดับชิป ✓ แข็งแกร่งกว่า | ใช้ secure element เช่นกัน ✓ แข็งแกร่งกว่า |
| การเปิดเผยโค้ด | ตั้งแต่เวอร์ชัน 5.0 โค้ดจัดการคีย์บน iOS (seed การจัดเก็บ การสร้างคีย์ การลงนาม) เป็นโอเพนซอร์สภายใต้สัญญาอนุญาต MIT | เฟิร์มแวร์ของ secure element เป็นแบบปิด บางแอปเป็นโอเพนซอร์ส | เฟิร์มแวร์และแอปเป็นโอเพนซอร์ส ผู้ผลิตระบุว่ารองรับ reproducible build |
| อุปกรณ์มาจากไหน | โทรศัพท์จากแหล่งที่คุณเลือกเอง รีเซ็ตเป็นค่าโรงงานก่อนติดตั้ง | ซื้อจาก ledger.com หรือผู้ขายที่เชื่อถือได้ ในปี 2026 มีเครื่องที่ถูกดัดแปลงขายผ่านตัวแทนจำหน่าย | ควรซื้อจากร้านค้าทางการเช่นกัน |
| MultiSig | มีในตัว พร้อมการลงนามออฟไลน์ รองรับ BTC, เชน EVM, TRON, Solana และอื่น ๆ ✓ มีในตัว | ผ่านซอฟต์แวร์ของบุคคลที่สาม เช่น Safe หรือ Sparrow | ส่วนใหญ่ผ่านซอฟต์แวร์ของบุคคลที่สาม |
| สินทรัพย์ที่รองรับ | BTC, ETH, TRON, Solana, XRP และเชนหลักอื่น ๆ พร้อมโทเคนบนเชนเหล่านั้น | สินทรัพย์หลายพันรายการ ✓ ครอบคลุมกว้างกว่า | เชนหลักและโทเคนจำนวนมาก |
| การสำรองและกู้คืน | วลีช่วยจำมาตรฐาน BIP39 ที่กู้คืนได้ในกระเป๋าอื่นที่เข้ากันได้ | วลีช่วยจำ BIP39 และบริการเสียค่าใช้จ่ายแบบเลือกใช้ได้ Ledger Recover (ยืนยันตัวตน และแบ่ง seed ที่เข้ารหัสเป็นชิ้นส่วนให้บุคคลที่สามเก็บรักษา) | วลีช่วยจำ BIP39 |
ราคาเป็นราคาอ้างอิงในสหรัฐฯ ของผู้ผลิตช่วงตุลาคม–พฤศจิกายน 2026 ฟีเจอร์อ้างอิงตามข้อมูลสาธารณะของผู้ผลิต ทั้งสองอย่างอาจเปลี่ยนแปลงได้ โปรดตรวจสอบกับร้านค้าทางการก่อนซื้อ
ผู้ใช้กระเป๋าฮาร์ดแวร์ทุกคนควรรู้เรื่องนี้ ชิปไม่ได้ถูกเจาะ แต่อุปกรณ์ที่อยู่ในมือผู้ใช้ไม่ใช่เครื่องเดิมที่ออกจากโรงงานอีกต่อไป
Ledger เริ่มสอบสวนรายงานเรื่องกระเป๋าถูกดูดเงิน และขอให้ CryptoBilis ตัวแทนจำหน่ายที่ได้รับอนุญาตในมาเลเซีย หยุดขายและหยุดจัดส่งสินค้า
Ledger อธิบายว่ากลุ่มอาชญากรที่มีการจัดตั้งได้ซื้ออุปกรณ์ของแท้ ติดตั้งชิ้นส่วนที่ซ่อนไว้ภายใน แล้วขายกลับเข้าสู่ช่องทางจัดจำหน่าย ชิ้นส่วนที่ฝังไว้จะดักจับวลีช่วยจำระหว่างการตั้งค่าเครื่อง
Ledger ยืนยันว่าพบเครื่องที่ถูกดัดแปลงในเบอร์ลิน และกำลังสอบสวนอุปกรณ์ต้องสงสัยสองเครื่องในดูไบ พร้อมขอให้ทุกคนที่ซื้ออุปกรณ์ในเบอร์ลินตั้งแต่เดือนมกราคม 2026 ติดต่อฝ่ายสนับสนุน
ไม่มีช่องโหว่ใน secure element หรือระบบปฏิบัติการ และไม่มีกรณีที่ยืนยันแล้วซึ่งเกี่ยวข้องกับอุปกรณ์ที่ซื้อจาก ledger.com Genuine Check ไม่สามารถตรวจพบชิ้นส่วนที่ถูกเพิ่มเข้าไปได้ ตราบใดที่ secure element เดิมยังสมบูรณ์ Ledger แนะนำให้ผู้ใช้ที่ได้รับผลกระทบตั้งกระเป๋าใหม่บนอุปกรณ์เครื่องใหม่จาก ledger.com ด้วยวลีช่วยจำชุดใหม่ โดยไม่ใช้วลีช่วยจำหรือ passphrase เดิมซ้ำ
Ledger ยังไม่เปิดเผยตัวเลขความเสียหาย การวิเคราะห์ข้อมูลบนเชนของบุคคลที่สามประเมินว่ามีกระเป๋าราว 335 ใบในเอเชียตะวันออกเฉียงใต้ และมูลค่าที่ได้รับผลกระทบราว $102 ล้าน การสอบสวนยังดำเนินอยู่และตัวเลขอาจเปลี่ยนแปลง
อุปกรณ์ลงนามทุกชนิดที่คุณซื้อแยกและให้จัดส่งมาถึงมือ จะมีคำถามเพิ่มขึ้นอีกหนึ่งข้อ: นี่คือเครื่องดั้งเดิมจริงหรือไม่ กระเป๋าเย็นของ Ownbit ใช้โทรศัพท์ของคุณเอง จึงข้ามขั้นตอนนี้ไปได้ แต่หลักการเดียวกันก็ใช้กับโทรศัพท์ด้วย: ใช้เครื่องจากแหล่งที่คุณไว้ใจ และรีเซ็ตเป็นค่าโรงงานก่อนติดตั้ง ไม่ว่าจะใช้อุปกรณ์ใด คำตอบที่เชื่อถือได้ที่สุดคือ MultiSig: อุปกรณ์ที่ถูกดัดแปลงเพียงเครื่องเดียวไม่สามารถถึงเกณฑ์ได้
แหล่งที่มา: แถลงการณ์ของ Ledger (2026-10-15) · ความคืบหน้าการสอบสวนของ Ledger (2026-11-18) · BleepingComputer · Bitcoin Magazine อ่านเพิ่มเติม: กรณีอุปกรณ์ Ledger ถูกดัดแปลงปี 2026: มีความหมายอย่างไรต่อการจัดเก็บแบบเย็น · Ledger Recover กับการดูแลสินทรัพย์ด้วยตนเอง
ติดตั้ง Ownbit บนโทรศัพท์สำรอง สร้างหรือนำเข้ากระเป๋า แล้วให้เครื่องออฟไลน์ตลอดไป คีย์อยู่บนโทรศัพท์เครื่องนั้นเท่านั้น
โทรศัพท์ที่ใช้ประจำวันนำเข้าเฉพาะที่อยู่ เพื่อดูยอดคงเหลือและเตรียมการโอน โดยไม่มีคีย์ใด ๆ
โทรศัพท์ออฟไลน์สแกนธุรกรรม คุณตรวจสอบบนหน้าจอใหญ่แล้วลงนาม จากนั้นสแกนลายเซ็นกลับไปยังโทรศัพท์ประจำวันเพื่อส่งธุรกรรม
ไม่ว่าจะเป็นโทรศัพท์หรือกระเป๋าฮาร์ดแวร์ คีย์เดียวหมายความว่า “อุปกรณ์เครื่องนี้คือทุกอย่าง” MultiSig กระจายการลงนามไปยังหลายอุปกรณ์และหลายคน หากเครื่องใดเครื่องหนึ่งมีปัญหา เงินก็ยังปลอดภัย
ขึ้นอยู่กับภัยคุกคาม หากเป็นการดึงข้อมูลออกทางกายภาพ secure element ของกระเป๋าฮาร์ดแวร์แข็งแกร่งกว่า ส่วนจุดแข็งของกระเป๋าเย็นบนโทรศัพท์อยู่ที่อื่น: แลกเปลี่ยนข้อมูลผ่านรหัส QR เท่านั้น ไม่มีสาย บลูทูธ หรือเครือข่าย คุณตรวจธุรกรรมทั้งหมดได้บนหน้าจอใหญ่ และไม่มีอุปกรณ์ที่ต้องจัดส่งมาซึ่งอาจถูกดัดแปลง สำหรับคนส่วนใหญ่ สิ่งที่ตัดสินความปลอดภัยคือคีย์เคยออนไลน์หรือไม่ และความเสี่ยงถูกกระจายไว้ใน MultiSig หรือไม่
ไม่จำเป็นต้องเปลี่ยน หากคุณถือ BTC และ ETH เป็นหลักด้วยคีย์เดียว กระเป๋าฮาร์ดแวร์ก็เพียงพอ แต่หากคุณต้องการ MultiSig สำหรับ USDT บน TRON การควบคุมร่วมกับครอบครัวหรือทีม หรือการอนุมัติเป็นชุดในเว็บคอนโซล Ownbit จะช่วยเติมส่วนนั้น
โทรศัพท์ใดก็ได้ที่ใช้ iOS 15.6 หรือ Android 8.0 ขึ้นไป และกล้องสแกนรหัส QR ได้อย่างแม่นยำ รีเซ็ตเป็นค่าโรงงาน ติดตั้งเฉพาะ Ownbit ถอดซิมการ์ด ปิด Wi‑Fi และบลูทูธ และไม่เชื่อมต่อเครือข่ายอีกเลย
ไม่ต้อง ปิดเครื่องและเก็บไว้ให้เรียบร้อย เปิดเมื่อต้องการลงนาม ชาร์จแบตเตอรี่เป็นครั้งคราว และสำรองวลีช่วยจำไว้แบบออฟไลน์ในที่ปลอดภัย
Ownbit ใช้วลีช่วยจำมาตรฐาน BIP39 คุณจึงกู้คืนในกระเป๋าอื่นที่เข้ากันได้ สินทรัพย์ใน MultiSig มีคู่มือกู้คืนด้วยตนเองที่ไม่ต้องพึ่งเซิร์ฟเวอร์ของ Ownbit
ไม่ต้องซื้ออุปกรณ์เพิ่ม ดาวน์โหลด Ownbit แล้วลงนามแบบออฟไลน์ระหว่างโทรศัพท์สองเครื่องด้วยรหัส QR