Cold Wallet
Cold Wallet · Vergleich

Smartphone-Cold-Wallet oder Hardware-Wallet?

Beide halten deine Schlüssel offline. Der Unterschied liegt darin, welchem Gerät du vertrauen musst, was es kostet, welche Chains es abdeckt und was passiert, wenn etwas schiefgeht. Hier ist ein Vergleich, der fair sein soll – auch bei den Punkten, in denen Hardware-Wallets stärker sind.

  • Dein eigenes Ersatz-Smartphone – kein zusätzliches Gerät nötig
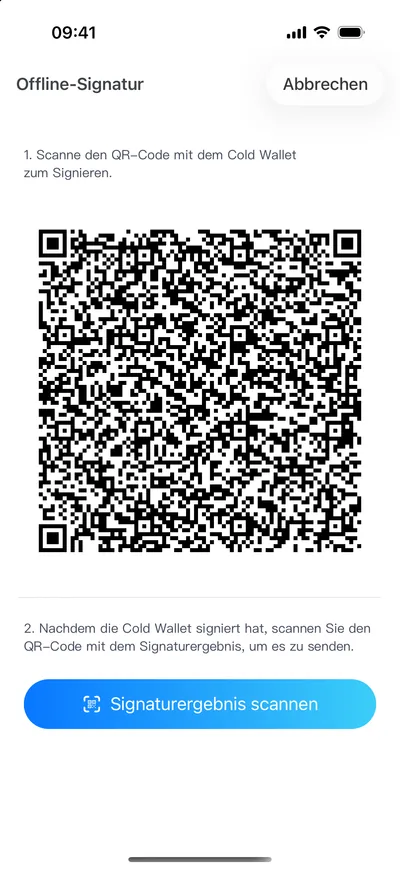
  • Daten fließen nur per QR-Code: kein Kabel, kein Bluetooth, kein Netzwerk
  • Lässt sich in eine MultiSig einbinden, sodass kein einzelnes Gerät alles hält
Die kurze Antwort

Es gibt keine einzig richtige Antwort, nur die, die zu dir passt

Beide halten die Schlüssel vom Internet fern. Diese drei Situationen helfen dir, schnell zu entscheiden.

Die Smartphone-Cold-Wallet von Ownbit passt besser, wenn

  • du ein Ersatz-Smartphone zur Hand hast
  • deine Assets auf mehrere Chains verteilt sind, darunter USDT auf TRON
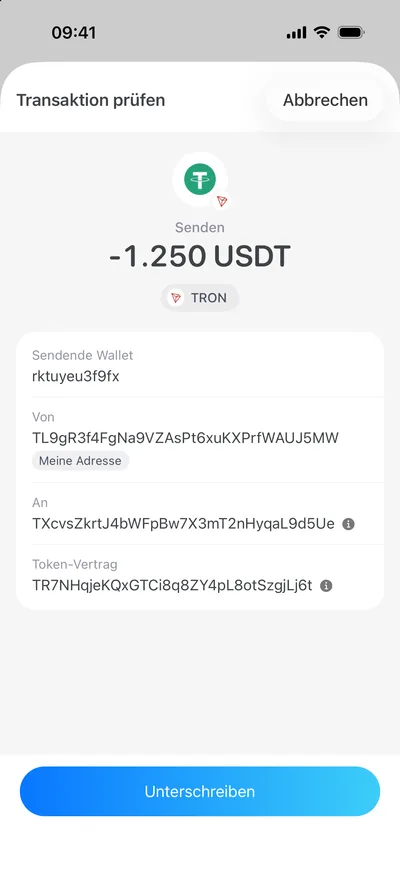
  • du jedes Zeichen einer Adresse auf einem großen Bildschirm prüfen willst
  • du MultiSig mit Familie oder Kollegen nutzen willst

Eine Hardware-Wallet passt besser, wenn

  • dir Manipulations- und Extraktionsschutz auf Chip-Ebene am wichtigsten ist
  • du hauptsächlich BTC und ETH hältst und ein einzelner Schlüssel genügt
  • du das Gerät direkt im Shop des Herstellers kaufen kannst

Bei größeren Beständen: MultiSig nutzen

  • kein einzelnes Gerät trägt das ganze Risiko
  • zum Beispiel 2-of-3: ein Offline-Cold-Wallet-Smartphone, dein Alltags-Smartphone, das Smartphone eines Familienmitglieds
  • ein gestohlenes, defektes oder manipuliertes Gerät erreicht den Schwellenwert nicht allein
Punkt für Punkt

Ownbit, Ledger und OneKey: 11 Punkte im Vergleich

Ein grünes Label markiert die Seite, die in diesem Punkt vorn liegt. Wo Hardware-Wallets stärker sind, markieren wir das ebenfalls.

PunktOwnbit Smartphone-Cold-WalletLedgerOneKey
GerätEin Ersatz-Smartphone, das du schon besitzt – nichts zu kaufen
✓ Günstiger
Nano S Plus ab $59; Flex $249; Stax $399Classic 1S Pure ab $79; Pro $278
SoftwarekostenDie Cold Wallet ist Teil der Mitgliedschaft, ab $69 / Jahr (Hot Wallet und 2-2-MultiSig inklusive)Offizielle App ist kostenlosOffizielle App ist kostenlos
Wo der Schlüssel liegtAuf dem Offline-Smartphone, von der App verschlüsselt; das Smartphone geht nie onlineSecure Element
✓ Stärker
Secure Element
✓ Stärker
Verbindung zum Online-GerätNur QR-Codes – Kamera und Bildschirm; kein Kabel, kein Bluetooth, kein Netzwerk
✓ Kleinste Angriffsfläche
USB; Bluetooth bei Nano X, Flex und StaxUSB, Bluetooth; QR-Signatur beim Pro
Bildschirm zum PrüfenEin ganzer Smartphone-Bildschirm mit vollständiger Adresse, Betrag und Contract-Daten
✓ Leichter zu prüfen
Kleiner Bildschirm beim Nano; Touchscreen mit E Ink bei Flex und StaxKleiner Bildschirm beim Classic; Touchscreen beim Pro
Physische AngriffeVerlässt sich auf die Verschlüsselung des Smartphones und das App-Passwort; ein gestohlenes Smartphone mit schwachem Passwort ist ein RisikoSecure Element, ausgelegt gegen Extraktion auf Chip-Ebene
✓ Stärker
Ebenfalls ein Secure Element
✓ Stärker
Offener CodeSeit 5.0 ist der iOS-Code für die Schlüsselverarbeitung (Seed, Speicherung, Ableitung, Signatur) Open Source unter MITDie Secure-Element-Firmware ist geschlossen; einige Apps sind offenFirmware und App Open Source; der Hersteller verweist auf reproduzierbare Builds
Woher das Gerät kommtEin Smartphone aus deiner eigenen Quelle; vor der Installation auf Werkseinstellungen zurücksetzenBei ledger.com oder einem vertrauenswürdigen Händler kaufen; 2026 wurden manipulierte Geräte über einen Wiederverkäufer verkauftEbenfalls am besten im offiziellen Shop kaufen
MultiSigIntegriert, mit Offline-Signatur; BTC, EVM-Chains, TRON, Solana und mehr
✓ Integriert
Über Software von Drittanbietern wie Safe oder SparrowMeist über Software von Drittanbietern
Unterstützte AssetsBTC, ETH, TRON, Solana, XRP und weitere große Chains mit ihren TokenTausende Assets
✓ Breitere Abdeckung
Viele große Chains und Token
Backup und WiederherstellungEine Standard-BIP39-Seed-Phrase, die sich in anderen kompatiblen Wallets wiederherstellen lässtBIP39-Seed; dazu das optionale, kostenpflichtige Ledger Recover (Identitätsprüfung, verschlüsselte Seed-Fragmente bei Dritten)BIP39-Seed

Preise sind die US-Referenzpreise der Hersteller von Oktober–November 2026; Funktionen laut den öffentlichen Angaben der Hersteller. Beides kann sich ändern – prüfe vor dem Kauf den offiziellen Shop.

Ein aktueller Fall

Der Fall manipulierter Ledger-Geräte 2026: Das Problem war die Herkunft des Geräts

Diesen Fall sollte jeder Hardware-Wallet-Nutzer kennen. Der Chip wurde nicht geknackt; das Gerät in den Händen des Nutzers war nicht mehr das, das die Fabrik verlassen hatte.

  1. Ledger beginnt, Berichte über geleerte Wallets zu untersuchen, und fordert CryptoBilis, einen autorisierten Wiederverkäufer in Malaysia, auf, Verkauf und Versand zu stoppen.

  2. Ledger erklärt, dass eine organisierte kriminelle Gruppe echte Geräte kaufte, versteckte Komponenten einbaute und sie über den Vertrieb wieder in Umlauf brachte; das Implantat fängt bei der Einrichtung die Wiederherstellungsphrase ab.

  3. Ledger bestätigt manipulierte Geräte in Berlin und untersucht zwei verdächtige Geräte in Dubai; wer seit Januar 2026 in Berlin ein Gerät gekauft hat, soll sich an den Support wenden.

Was Ledger sagt

Es gibt keine Schwachstelle im Secure Element oder im Betriebssystem, und kein bestätigter Fall betrifft ein Gerät, das auf ledger.com gekauft wurde. Genuine Check kann hinzugefügte Bauteile nicht erkennen, solange das originale Secure Element intakt ist. Ledger rät Betroffenen, eine neue Wallet auf einem neuen Gerät von ledger.com mit einem neuen Seed einzurichten und weder den alten Seed noch die Passphrase wiederzuverwenden.

Ausmaß

Ledger hat keine Schadenssumme veröffentlicht. Eine On-Chain-Analyse eines Drittanbieters schätzt etwa 335 betroffene Wallets in Südostasien und rund $102 Millionen; die Untersuchung läuft weiter, und die Zahlen können sich ändern.

Was wir daraus mitnehmen

Jedes Signiergerät, das du separat kaufst und dir zuschicken lässt, bringt eine zusätzliche Frage mit: Ist es das Original? Die Cold Wallet von Ownbit nutzt dein eigenes Smartphone und überspringt diesen Schritt – doch dieselbe Logik gilt auch für Smartphones: Nimm eines aus einer Quelle, der du vertraust, und setze es vor der Installation auf Werkseinstellungen zurück. Unabhängig vom Gerät ist MultiSig die verlässlichste Antwort: Ein manipuliertes Gerät erreicht den Schwellenwert nicht.

Quellen: Stellungnahme von Ledger (2026-10-15) · Update von Ledger zur Untersuchung (2026-11-18) · BleepingComputer · Bitcoin Magazine. Mehr dazu: Der Fall manipulierter Ledger-Geräte 2026: Was er für Cold Storage bedeutet · Ledger Recover und Self-Custody

So macht Ownbit Cold Storage

Ein Offline-Smartphone, ein Online-Smartphone und dazwischen nur QR-Codes

  1. 1
    Offline-Signer

    Installiere Ownbit auf einem Ersatz-Smartphone, erstelle oder importiere die Wallet und halte das Gerät dann dauerhaft offline. Der Schlüssel liegt nur auf diesem Smartphone.

  2. 2
    Watch Wallet

    Dein Alltags-Smartphone importiert nur Adressen, um Guthaben zu sehen und Überweisungen vorzubereiten. Es hält keine Schlüssel.

  3. 3
    Per Scan signieren

    Das Offline-Smartphone scannt die Transaktion, du prüfst sie auf dem großen Bildschirm und signierst, und die Signatur wird zum Senden zurück auf das Alltags-Smartphone gescannt.

Du musst dich nicht entscheiden

Setz deine ganze Sicherheit nicht auf ein einziges Gerät

Ob Smartphone oder Hardware-Wallet: Ein einzelner Schlüssel heißt „dieses eine Gerät ist alles“. MultiSig verteilt das Signieren auf mehrere Geräte und Personen: Fällt eines aus, bleiben die Gelder sicher.

FAQ

Smartphone-Cold-Wallet vs. Hardware-Wallet – FAQ

Ist eine Smartphone-Cold-Wallet wirklich so sicher wie eine Hardware-Wallet?

Das hängt von der Bedrohung ab. Gegen physische Extraktion ist das Secure Element einer Hardware-Wallet stärker. Die Stärken einer Smartphone-Cold-Wallet liegen woanders: Sie tauscht Daten nur per QR-Code aus, ohne Kabel, Bluetooth oder Netzwerk; du prüfst die gesamte Transaktion auf einem großen Bildschirm; und es gibt kein verschicktes Gerät, das manipuliert worden sein könnte. Für die meisten entscheidet über die Sicherheit, ob der Schlüssel jemals online geht und ob das Risiko über eine MultiSig verteilt ist.

Ich habe schon einen Ledger oder OneKey. Brauche ich Ownbit?

Du musst ihn nicht ersetzen. Wenn du hauptsächlich BTC und ETH mit einem einzelnen Schlüssel hältst, reicht eine Hardware-Wallet. Brauchst du eine USDT-MultiSig auf TRON, gemeinsame Kontrolle mit Familie oder Team oder Batch-Freigaben in einer Web-Konsole, schließt Ownbit diese Lücke.

Welches Ersatz-Smartphone eignet sich als Cold Wallet?

Jedes Smartphone mit iOS 15.6 oder Android 8.0 oder neuer, dessen Kamera QR-Codes zuverlässig scannt. Setze es auf Werkseinstellungen zurück, installiere nur Ownbit, entferne die SIM-Karte, schalte WLAN und Bluetooth aus und verbinde es nie wieder.

Muss das Cold-Wallet-Smartphone eingeschaltet bleiben?

Nein. Lass es ausgeschaltet und verstaut; schalte es ein, wenn du signieren musst. Lade es ab und zu auf und bewahre ein Offline-Backup der Seed-Phrase an einem sicheren Ort auf.

Was passiert mit meinen Assets, wenn es Ownbit nicht mehr gibt?

Ownbit nutzt eine Standard-BIP39-Seed-Phrase, sodass du in anderen kompatiblen Wallets wiederherstellen kannst. Für MultiSig-Assets gibt es eine Anleitung zur Selbstwiederherstellung, die nicht von den Servern von Ownbit abhängt.

Loslegen

Mach aus einem Ersatz-Smartphone deine Cold Wallet

Kein zusätzliches Gerät nötig. Lade Ownbit herunter und signiere offline zwischen zwei Smartphones per QR-Code.