

Im Oktober 2026 meldeten Besitzer von Ledger-Hardware-Wallets in Südostasien, dass ihre Gelder ohne ihre Freigabe bewegt worden waren. Innerhalb weniger Tage bestätigte Ledger, was Ermittler in einigen dieser Geräte gefunden hatten: ein zusätzliches Bauteil, das nie zu Ledgers Design gehört hatte. Mitte November war dieselbe Art von Manipulation in Berlin aufgetaucht, und in Dubai wurden zwei verdächtige Geräte untersucht.
Niemand hat Ledgers Sicherheitschip geknackt. Auch an der Firmware war nichts falsch. Die Geräte, die die Leute in der Hand hielten, waren schlicht nicht mehr die Geräte, die das Werk verlassen hatten. Dieser Artikel fasst zusammen, was bisher bekannt ist, warum die üblichen Prüfungen es nicht erkannt haben und was der Fall über Cold Storage im Allgemeinen sagt – auch darüber, wo sich eine Smartphone-Cold-Wallet wie die von Ownbit tatsächlich unterscheidet und wo eine Hardware-Wallet weiterhin das stärkere Werkzeug ist.
Was passiert ist
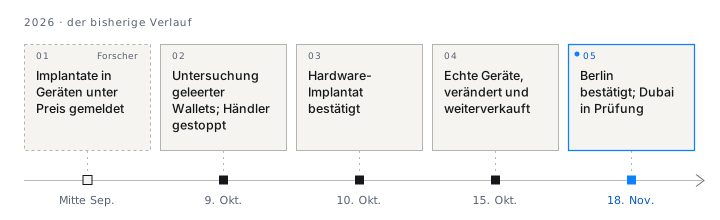
Nach Ledgers eigenen Angaben kaufte eine organisierte kriminelle Gruppe echte Ledger-Geräte, öffnete sie, baute versteckte Komponenten ein und brachte sie über Wiederverkäufer zurück in den Vertrieb. Die ersten von Ledger bestätigten Fälle standen in Verbindung mit CryptoBilis, einem autorisierten Wiederverkäufer in Malaysia; am 9. Oktober forderte Ledger das Unternehmen auf, Verkauf und Versand von Ledger-Geräten zu stoppen, und am 10. Oktober bestätigte es ein Hardware-Implantat in mindestens einem Gerät. Unabhängige Forscher fanden außerdem betroffene Geräte, die über Online-Marktplätze in Japan gekauft worden waren, und berichteten, dass manipulierte Geräte zu fast der Hälfte des üblichen Preises verkauft wurden.
Am 18. November bestätigte Ledger manipulierte Geräte in Berlin und erklärte, zwei verdächtige Geräte in Dubai zu untersuchen. Ledger bat alle, die seit Januar 2026 in Berlin ein Gerät gekauft haben, sich an den Support zu wenden, und bot für begrenzte Zeit eine Röntgenprüfung verdächtiger Geräte in seinem Werk in Frankreich an.
Ledger hat keine Schadenssumme veröffentlicht und bezeichnet die Zahl der betroffenen Geräte als begrenzt. Eine in Presseberichten zitierte On-Chain-Analyse eines Drittanbieters schätzt, dass in Südostasien etwa 335 Wallets und rund 102 Mio. $ betroffen sind, in Dubai und Berlin dazu rund 1,68 Mio. $ in 16 Wallets. Diese Zahlen sind Schätzungen und können sich im Laufe der Untersuchung ändern.
Warum die üblichen Prüfungen es nicht erkannten
Hardware-Wallets haben eine bekannte Verteidigung gegen Fälschungen: Das Gerät weist nach, dass sein Secure Element – der Chip, der die Schlüssel hält – echt ist. Ledger nennt das Genuine Check, eine Echtheitsprüfung. Ledgers eigene Support-Dokumentation stellt klar, dass diese Prüfung keine zusätzliche Komponente erkennen kann, die an anderer Stelle im Gerät eingebaut wurde, solange das originale Secure Element intakt ist. Genau diese Situation liegt hier vor.
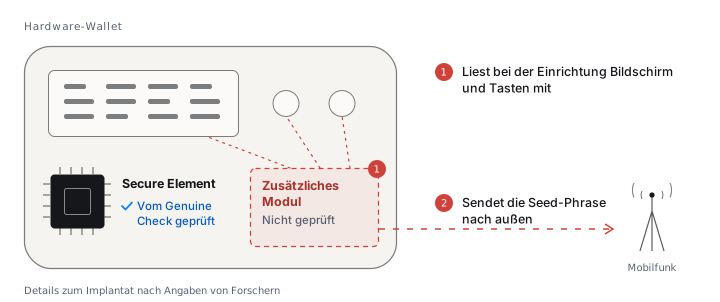
Forscher, die betroffene Geräte geöffnet haben, beschreiben ein kleines Modul hinter dem Bildschirm oder unter dem Akku, mit eigener Mobilfunkverbindung. Ihrer Darstellung nach las es bei der Einrichtung mit, was der Bildschirm anzeigte und welche Tasten gedrückt wurden – in dem einen Moment, in dem die Seed-Phrase vollständig zu sehen ist –, und schickte sie nach außen. Ledger hat ein „nicht autorisiertes Hardware-Implantat“ bestätigt, diese technischen Details aber nicht; betrachte sie daher als Befunde der Forscher.
Der Chip hat seine Aufgabe erfüllt. Der Angriff ging um ihn herum – über den Bildschirm, die Tasten und den Weg, den das Gerät bis zu seinem Besitzer nahm.
Auch eine Verpackung mit Manipulationsschutz hat das nicht verhindert. Eine solche Verpackung zeigt, dass eine Schachtel geöffnet wurde; sie kann nicht beweisen, dass die Schachtel nicht von jemandem geöffnet und wieder verschlossen wurde, der Zeit und Werkzeug hatte, das sorgfältig zu tun.
Die eigentliche Lehre: Jedes Signiergerät hat eine Vertrauenskette
Womit auch immer du deine Schlüssel offline hältst, du vertraust gleichzeitig einer ganzen Kette. Der Code muss korrekt sein. Die Hardware muss das sein, was sie zu sein vorgibt. Das Gerät muss dich erreichen, ohne unterwegs verändert worden zu sein. Der Seed muss unbeobachtet erzeugt werden. Und die Verbindung zwischen dem Offline-Gerät und der Online-Welt darf nur das transportieren, was sie soll.
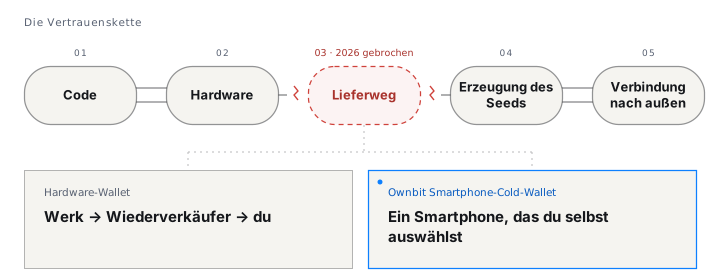
Dieser Fall hat das dritte Glied gebrochen: den Weg vom Werk zum Besitzer. Es lohnt sich, darauf zu achten, warum gerade dieses Glied für Angreifer attraktiv ist. Eine Hardware-Wallet hat einen einzigen Zweck. Jeder, der eine kauft, hält per Definition Krypto-Assets, die Schutz verdienen, und jedes Gerät eines bestimmten Wiederverkäufers geht durch dieselben Hände. Ein Angreifer, der eine Charge kompromittiert, weiß genau, was ihm ins Netz geht.
Worin sich eine Smartphone-Cold-Wallet unterscheidet
Die Cold Wallet von Ownbit geht einen anderen Weg: Ein Ersatz-Smartphone, einmal eingerichtet und dauerhaft offline gehalten, signiert Transaktionen; dein Alltags-Smartphone hält nur öffentliche Schlüssel und kommuniziert mit ihm per QR-Code. Was das angesichts dieses Falls ändert – so präzise formuliert, wie wir können:
- Es gibt kein Gerät, das auf dem Weg zu dir abgefangen werden kann. Ownbit ist eine App. Du installierst sie auf einem Smartphone, das du schon besitzt oder über ganz normale Kanäle kaufst – es gibt also kein „Ownbit-Gerät“, das durch die Hände eines Wiederverkäufers geht und das ein Angreifer in großer Zahl öffnen könnte. Niemand kann verhindern, dass jemand ein Smartphone manipuliert, aber er kann nicht im Voraus wissen, welches Smartphone einmal jemandes Cold Wallet wird – die Rechnung, die diesen Angriff lohnend gemacht hat, geht hier nicht auf.
- Die einzige Verbindung zur Online-Welt ist ein QR-Code. Das Offline-Smartphone hat keine Kabel-, Bluetooth- oder Netzwerkverbindung zu deinem Alltags-Smartphone; was den Air-Gap überquert, ist das, was du auf dem Bildschirm siehst. Richtig eingerichtet – auf Werkseinstellungen zurückgesetzt, ohne SIM oder eSIM-Profil, nie mit einem WLAN verbunden – hat es keine Zugangsdaten, mit denen es ins Internet gelangen könnte.
- Ein ganzer Bildschirm, um zu prüfen, was du signierst. Empfängeradresse, Betrag und Contract-Daten erscheinen vor dem Signieren vollständig auf einem Bildschirm in Smartphone-Größe, statt über ein kleines Display zu scrollen.
- Der Code, der mit deinen Schlüsseln umgeht, ist einsehbar. Seit Version 5.0 ist der Code der iOS-App für die Schlüsselverarbeitung – Seed-Erzeugung, Schlüsselspeicherung, Ableitung und Signatur – Open Source unter der MIT-Lizenz.
- Neu anzufangen kostet nichts. Hast du je Zweifel an dem Smartphone, setze es zurück oder wechsle auf ein anderes und stelle die Wallet aus deinem Seed wieder her (oder besser: Erstelle einen neuen Seed und verschiebe die Gelder). Es gibt kein Gerät, das du zurückschicken oder ersetzen musst.
Nichts davon macht ein Smartphone immun. Ein Smartphone, das schon kompromittiert war, bevor du es eingerichtet hast, oder eines, das du später mit einem Netzwerk verbindest, ist ein echtes Risiko. Deshalb kommt es auf die Einrichtung an: Nimm ein Smartphone aus einer Quelle, der du vertraust, setze es zurück, halte es für immer offline und behandle es als dedizierten Signer, nicht als Telefon.
Wo Hardware-Wallets stärker bleiben
Es wäre leicht, aus diesem Fall ein Urteil gegen Hardware-Wallets zu machen. Das ist er nicht. Eine gute Hardware-Wallet, direkt beim Hersteller gekauft, bleibt eine hervorragende Möglichkeit, Schlüssel zu verwahren, und in mancher Hinsicht ist sie stärker als ein Smartphone:
- Physische Extraktion. Ein Secure Element ist darauf ausgelegt, Angriffen auf den Chip selbst standzuhalten. Stiehlt jemand das Gerät, ist es weit schwieriger, den Schlüssel herauszuholen, als bei einem Smartphone, das nur durch seine eigene Verschlüsselung und ein App-Passwort geschützt ist.
- Ein minimales Gerät. Ein dedizierter Signer führt weit weniger Software aus als ein Smartphone – also weniger Code, bei dem etwas schiefgehen kann.
- Breite Unterstützung und lange Bewährung. Die großen Hardware-Wallets unterstützen Tausende Assets und haben Jahre öffentlicher Prüfung hinter sich.
Unser eigener Punkt-für-Punkt-Vergleich von Ownbit mit Ledger und OneKey hält diese Vorteile ebenfalls fest: Smartphone-Cold-Wallet vs. Hardware-Wallet.
Die strukturelle Antwort: Setz nicht alles auf ein einziges Gerät
Achte darauf, was alle Betroffenen gemeinsam hatten. Jede Wallet hing an einem einzigen Gerät und einem einzigen Seed – wer diesen einen Seed abgriff, bekam alles. Die entscheidende Verteidigung besteht nicht darin, ein besseres Einzelgerät zu wählen, sondern darin, sich überhaupt nicht auf ein einzelnes Gerät zu verlassen.
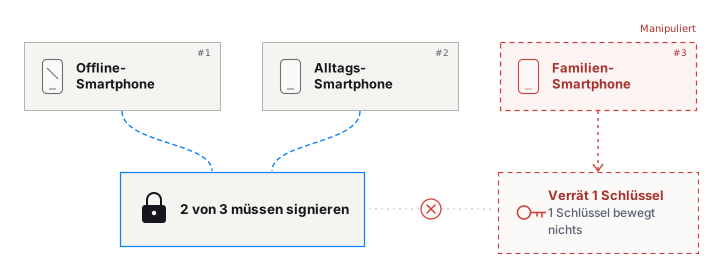
In einer 2-of-3-MultiSig liegen drei Schlüssel auf drei unabhängigen Geräten, und zwei beliebige müssen signieren. Ein manipuliertes Gerät gibt einen Schlüssel preis; ein Schlüssel allein kann nichts bewegen. Wer Gerätetypen und Bezugsquellen mischt – ein Offline-Smartphone, das eigene Alltags-Smartphone, das Smartphone eines Familienmitglieds oder eine direkt beim Hersteller gekaufte Hardware-Wallet in einem separaten Setup –, macht es noch unwahrscheinlicher, dass dasselbe Problem zwei Schlüssel gleichzeitig trifft. Bei Ownbit ist MultiSig integriert, mit Offline-Signatur, auf Bitcoin, Ethereum und anderen EVM-Chains, TRON, Solana und mehr.
Was du jetzt tun solltest
- Wenn du ein Ledger-Gerät bei einem Wiederverkäufer oder auf einem Marktplatz gekauft hast, folge Ledgers Empfehlungen: Nutze ein verdächtiges Gerät nicht weiter, öffne es nicht selbst und verschiebe die Gelder in eine neue Wallet, erstellt auf einem direkt bei ledger.com gekauften Gerät und mit einer neuen Seed-Phrase. Verwende weder die alte Seed-Phrase noch die alte Passphrase wieder.
- Kaufe Signiergeräte direkt beim Hersteller, egal von welcher Marke, und sei vorsichtig bei Rabatten, die zu gut wirken.
- Behandle die Einrichtung als den heikelsten Moment. Erzeuge den Seed selbst, unbeobachtet, auf einem Gerät, dem du vertraust, und gib eine Seed-Phrase niemals auf einer Website oder auf einem Online-Gerät ein.
- Wenn du ein Smartphone als Cold Wallet nutzt, nimm eines aus einer Quelle, der du vertraust, setze es auf Werkseinstellungen zurück, entferne die SIM und jedes eSIM-Profil, verbinde es nie mit einem Netzwerk und bewahre ein Offline-Backup des Seeds auf.
- Lege größere Bestände hinter einen MultiSig-Schwellenwert, verteilt auf unabhängige Geräte, sodass kein einzelnes kompromittiertes Gerät – gleich welcher Art – deine Gelder bewegen kann.
Häufig gestellte Fragen
Wurde Ledgers Sicherheitschip gehackt?
Nein. Ledger erklärt, dass es keine Schwachstelle in seinem Secure Element oder Betriebssystem gibt. Der Angriff fügte echten Geräten eine separate Komponente hinzu, bevor sie ihre Besitzer erreichten, und griff die Seed-Phrase am Chip vorbei ab, nicht über ihn.
Ich habe meinen Ledger auf ledger.com gekauft. Bin ich betroffen?
Laut Ledger betrifft kein bestätigter Fall ein Gerät, das auf ledger.com gekauft wurde. Hast du bei einem Wiederverkäufer oder auf einem Marktplatz gekauft, besonders in Südostasien, Berlin oder Dubai, folge Ledgers Empfehlungen und wende dich an den Support.
Könnte einem Smartphone dasselbe passieren?
Auch ein Smartphone lässt sich manipulieren, und ein Smartphone, das du später mit einem Netzwerk verbindest, kann über Software kompromittiert werden. Der Unterschied liegt darin, ob sich ein Ziel auswählen lässt: Es gibt keine Charge von „Ownbit-Geräten“, die durch die Hände eines Wiederverkäufers geht, also kann ein Angreifer nicht wissen, welches Smartphone eine Cold Wallet wird. Nimm ein Smartphone aus einer Quelle, der du vertraust, setze es zurück und halte es für immer offline.
Ist eine Smartphone-Cold-Wallet sicherer als eine Hardware-Wallet?
Keine von beiden ist in jeder Hinsicht sicherer. Das Secure Element einer Hardware-Wallet ist stärker gegen physische Extraktion. Eine Smartphone-Cold-Wallet umgeht die Lieferkette gekaufter Geräte, kommuniziert nur per QR-Code und zeigt alles auf einem großen Bildschirm. Für größere Bestände ist MultiSig die stärkste Antwort, damit kein einzelnes Gerät – egal welcher Art – alles hält.
Wie hilft MultiSig in einem Fall wie diesem?
In einer 2-of-3-MultiSig legt ein kompromittiertes Gerät einen Schlüssel offen, und ein Schlüssel allein kann keine Gelder bewegen. Liegen die Schlüssel auf unabhängigen Geräten aus verschiedenen Quellen, ist es unwahrscheinlich, dass ein einzelnes Problem zwei Schlüssel erreicht.
Quellen
- Ledger — Stellungnahme zum Hardware-Implantat-Angriff (15. Okt. 2026)
- Ledger — Update zur Untersuchung des Hardware-Implantats (18. Nov. 2026)
- Ledger Support — was Genuine Check prüft
- BleepingComputer — Ledger bestätigt Spionage-Implantat in Hardware-Wallet (12. Okt. 2026)
- Bitcoin Magazine — manipulierte Wallets in Berlin und Dubai (19. Nov. 2026)
Wenn dich dieser Fall dein Setup überdenken lässt: Ownbit macht aus einem Ersatz-Smartphone einen Offline-Signer, der nur per QR-Code kommuniziert, und hat MultiSig integriert, damit kein einzelnes Gerät alles hält. Vergleiche es Punkt für Punkt mit Hardware-Wallets unter Smartphone-Cold-Wallet vs. Hardware-Wallet oder sieh dir an, wie die Cold Wallet von Ownbit funktioniert. Jeder neue Nutzer kann Ownbit 7 Tage kostenlos testen.