Ownbit 휴대폰 콜드 월렛이 더 잘 맞는 경우
- 남는 휴대폰이 있다
- 자산이 TRON의 USDT를 포함해 여러 체인에 걸쳐 있다
- 큰 화면에서 주소를 한 글자씩 확인하고 싶다
- 가족이나 동료와 멀티시그를 쓸 계획이다

둘 다 키를 오프라인에 보관합니다. 차이는 어떤 기기를 신뢰해야 하는지, 비용이 얼마인지, 어떤 체인을 지원하는지, 그리고 문제가 생겼을 때 어떻게 되는지에 있습니다. 하드웨어 지갑이 더 강한 부분까지 포함해, 최대한 공정하게 비교했습니다.
둘 다 키를 인터넷과 분리해 둡니다. 다음 세 가지 상황을 보면 빠르게 판단할 수 있습니다.
초록색 태그는 해당 항목에서 우위에 있는 쪽을 표시합니다. 하드웨어 지갑이 더 강한 항목도 그대로 표시했습니다.
| 항목 | Ownbit 휴대폰 콜드 월렛 | Ledger | OneKey |
|---|---|---|---|
| 기기 | 이미 가지고 있는 남는 휴대폰 — 따로 살 것 없음 ✓ 더 저렴 | Nano S Plus $59부터, Flex $249, Stax $399 | Classic 1S Pure $79부터, Pro $278 |
| 소프트웨어 비용 | 콜드 월렛은 멤버십에 포함, $69 / 년부터 (핫 월렛과 2-2 멀티시그 포함) | 공식 앱 무료 | 공식 앱 무료 |
| 키 보관 위치 | 오프라인 휴대폰에 앱이 암호화해 저장. 휴대폰은 한 번도 온라인에 연결되지 않음 | 보안 칩(Secure Element) ✓ 더 강함 | 보안 칩(Secure Element) ✓ 더 강함 |
| 온라인 기기와의 연결 | QR 코드만 — 카메라와 화면. 케이블, 블루투스, 네트워크 없음 ✓ 가장 작은 공격 표면 | USB. Nano X, Flex, Stax는 블루투스도 지원 | USB, 블루투스. Pro는 QR 서명 지원 |
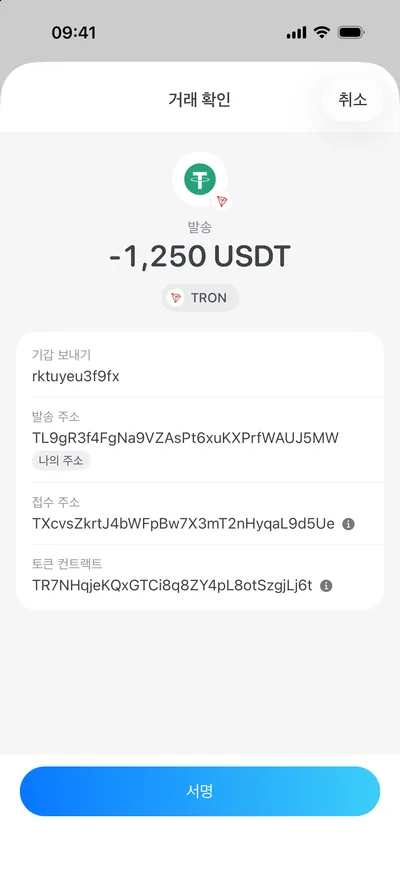
| 확인용 화면 | 주소 전체, 금액, 컨트랙트 데이터를 보여 주는 휴대폰 전체 화면 ✓ 확인이 더 쉬움 | Nano는 작은 화면, Flex와 Stax는 E Ink 터치스크린 | Classic은 작은 화면, Pro는 터치스크린 |
| 물리적 공격 | 휴대폰 자체 암호화와 앱 비밀번호에 의존. 비밀번호가 약한 휴대폰을 도난당하면 위험 | 칩 수준의 추출에 견디도록 설계된 보안 칩 ✓ 더 강함 | 역시 보안 칩 사용 ✓ 더 강함 |
| 코드 공개 | 5.0부터 iOS의 키 처리 코드(시드, 저장, 파생, 서명)를 MIT 라이선스로 오픈소스 공개 | 보안 칩 펌웨어는 비공개, 일부 앱은 공개 | 펌웨어와 앱 오픈소스, 제조사는 재현 가능한 빌드를 지원한다고 밝힘 |
| 기기의 출처 | 직접 마련한 휴대폰. 설치 전에 공장 초기화 | ledger.com이나 신뢰할 수 있는 판매처에서 구매. 2026년에는 한 리셀러를 통해 변조된 기기가 판매됨 | 역시 공식 스토어 구매를 권장 |
| 멀티시그 | 기본 내장, 오프라인 서명 지원. BTC, EVM 체인, TRON, Solana 등 ✓ 기본 내장 | Safe나 Sparrow 같은 서드파티 소프트웨어 필요 | 대부분 서드파티 소프트웨어 필요 |
| 지원 자산 | BTC, ETH, TRON, Solana, XRP 등 주요 체인과 그 토큰 | 수천 종의 자산 ✓ 더 넓은 지원 | 다수의 주요 체인과 토큰 |
| 백업과 복구 | 다른 호환 지갑에서도 복원되는 표준 BIP39 시드 문구 | BIP39 시드. 선택 사항인 유료 Ledger Recover도 있음(신원 확인, 암호화된 시드 조각을 제3자가 보관) | BIP39 시드 |
가격은 2026년 10–11월 기준 각 제조사의 미국 참고 가격이며, 기능은 제조사 공개 자료를 따릅니다. 둘 다 바뀔 수 있으니 구매 전에 공식 스토어에서 확인하세요.
하드웨어 지갑 사용자라면 꼭 알아야 할 사건입니다. 칩이 뚫린 것이 아니라, 사용자 손에 들어온 기기가 더 이상 공장에서 나온 그 기기가 아니었습니다.
Ledger가 지갑 자금 탈취 신고에 대한 조사를 시작하고, 말레이시아의 공인 리셀러 CryptoBilis에 판매와 배송 중단을 요청합니다.
Ledger는 조직적인 범죄 집단이 정품 기기를 사들여 내부에 숨겨진 부품을 장착한 뒤 유통망을 통해 다시 판매했다고 설명합니다. 이 이식 부품은 초기 설정 중에 복구 문구를 가로챕니다.
Ledger는 베를린에서 변조된 기기를 확인하고 두바이의 의심 기기 2대를 조사하며, 2026년 1월 이후 베를린에서 기기를 구매한 사람은 고객 지원에 연락해 달라고 요청합니다.
보안 칩이나 운영 체제에는 결함이 없으며, ledger.com에서 구매한 기기와 관련된 확인 사례는 없습니다. 원래의 보안 칩이 온전하면 Genuine Check로는 추가된 부품을 감지할 수 없습니다. Ledger는 피해 사용자에게 ledger.com에서 구매한 새 기기에 새 시드로 새 지갑을 만들고, 기존 시드와 패스프레이즈는 재사용하지 말라고 권고합니다.
Ledger는 피해액을 공개하지 않았습니다. 한 제3자 온체인 분석은 동남아시아에서 약 335개 지갑, 약 1억 200만 달러($102M)가 피해를 입은 것으로 추정합니다. 조사가 계속되고 있어 수치는 달라질 수 있습니다.
따로 구매해 배송받는 서명 기기에는 ‘이것이 원래 그 기기인가?’라는 질문이 하나 더 따라붙습니다. Ownbit 콜드 월렛은 자신의 휴대폰을 쓰므로 이 단계를 건너뜁니다. 다만 같은 논리는 휴대폰에도 적용됩니다. 신뢰할 수 있는 출처의 휴대폰을 쓰고, 설치 전에 공장 초기화하세요. 어떤 기기를 쓰든 가장 확실한 해답은 멀티시그입니다. 변조된 기기 하나로는 임계값에 도달할 수 없습니다.
출처: Ledger 공식 발표 (2026-10-15) · Ledger 조사 업데이트 (2026-11-18) · BleepingComputer · Bitcoin Magazine. 관련 글: 2026년 Ledger 변조 기기 사건: 콜드 스토리지에 주는 의미 · Ledger Recover와 셀프 커스터디
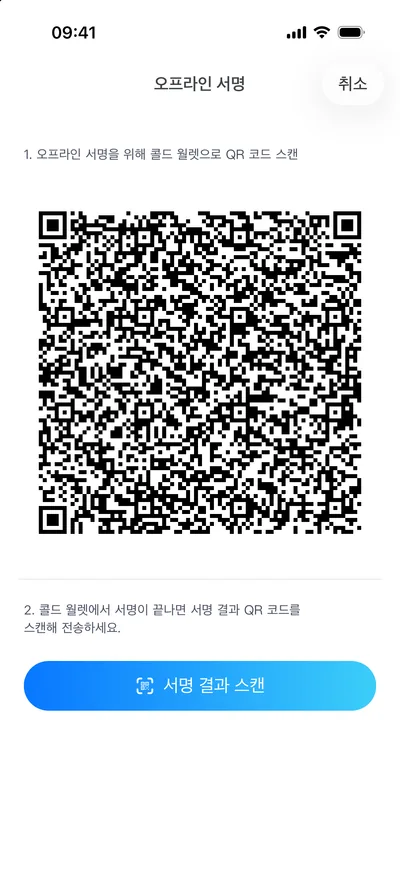
남는 휴대폰에 Ownbit을 설치하고 지갑을 만들거나 가져온 뒤, 영구히 오프라인으로 둡니다. 키는 그 휴대폰에만 있습니다.
평소 쓰는 휴대폰에는 주소만 가져와 잔액을 확인하고 전송을 준비합니다. 키는 들어 있지 않습니다.
오프라인 휴대폰으로 트랜잭션을 스캔하고 큰 화면에서 확인한 뒤 서명합니다. 서명은 다시 평소 쓰는 휴대폰으로 스캔해 브로드캐스트합니다.
어떤 위협이냐에 따라 다릅니다. 물리적 추출에는 하드웨어 지갑의 보안 칩이 더 강합니다. 휴대폰 콜드 월렛의 강점은 다른 데 있습니다. 케이블, 블루투스, 네트워크 없이 QR 코드로만 데이터를 주고받고, 큰 화면에서 트랜잭션 전체를 확인할 수 있으며, 배송 과정에서 변조될 수 있는 기기가 없습니다. 대부분의 사람에게 안전을 좌우하는 것은 키가 한 번이라도 온라인에 닿는지, 그리고 위험이 멀티시그로 분산되어 있는지입니다.
바꿀 필요는 없습니다. 주로 BTC와 ETH를 단일 키로 보유한다면 하드웨어 지갑으로 충분합니다. TRON의 USDT 멀티시그, 가족이나 팀과의 공동 관리, 웹 콘솔에서의 일괄 승인이 필요하다면 Ownbit이 그 빈자리를 채웁니다.
iOS 15.6 또는 Android 8.0 이상이고 카메라가 QR 코드를 안정적으로 스캔하는 휴대폰이면 됩니다. 공장 초기화하고 Ownbit만 설치한 뒤, SIM을 빼고 Wi‑Fi와 블루투스를 끄고, 다시는 연결하지 마세요.
아니요. 꺼서 보관해 두고, 서명이 필요할 때 켜면 됩니다. 가끔 충전하고, 시드 문구는 안전한 곳에 오프라인으로 백업해 두세요.
Ownbit은 표준 BIP39 시드 문구를 사용하므로 다른 호환 지갑에서 복원할 수 있습니다. 멀티시그 자산에는 Ownbit 서버에 의존하지 않는 직접 복구 가이드가 있습니다.
따로 살 기기는 없습니다. Ownbit을 다운로드하고 두 휴대폰 사이에서 QR 코드로 오프라인 서명하세요.