Ownbit のスマホ・コールドウォレットが向いている人
- 予備のスマホが手元にある
- 資産が TRON 上の USDT を含む複数のチェーンにまたがっている
- 大きな画面でアドレスを 1 文字ずつ確認したい
- 家族や同僚とマルチシグを使う予定がある

どちらも鍵をオフラインで保管します。違いは、どの端末を信頼する必要があるか、費用はいくらか、どのチェーンに対応するか、そして問題が起きたときにどうなるかです。ここでは、ハードウェアウォレットのほうが優れている点も含めて、できるだけ公平に比較します。
どちらも鍵をインターネットから切り離します。次の 3 つのケースで、すばやく判断できます。
緑のタグは、その項目で優位な側を示します。ハードウェアウォレットのほうが優れている項目にも、同じようにタグを付けています。
| 項目 | Ownbit スマホ・コールドウォレット | Ledger | OneKey |
|---|---|---|---|
| 端末 | すでに持っている予備のスマホ。購入は不要 ✓ 低コスト | Nano S Plus $59 から、Flex $249、Stax $399 | Classic 1S Pure $79 から、Pro $278 |
| ソフトウェアの費用 | コールドウォレットはメンバーシップに含まれ、$69 / 年から(ホットウォレットと 2-2 マルチシグも含む) | 公式アプリは無料 | 公式アプリは無料 |
| 鍵の保管場所 | オフラインのスマホ内に、アプリが暗号化して保管。スマホは一度もオンラインにしない | セキュアエレメント ✓ より強固 | セキュアエレメント ✓ より強固 |
| オンライン端末との接続 | QR コードのみ(カメラと画面)。ケーブル、Bluetooth、ネットワークは使わない ✓ 攻撃面が最小 | USB。Nano X、Flex、Stax は Bluetooth にも対応 | USB、Bluetooth。Pro は QR 署名に対応 |
| 確認用の画面 | スマホの画面全体に、アドレス全体、金額、コントラクトデータを表示 ✓ 確認しやすい | Nano は小型画面、Flex と Stax は E Ink のタッチスクリーン | Classic は小型画面、Pro はタッチスクリーン |
| 物理的な攻撃 | スマホの暗号化とアプリのパスワードに依存。パスワードが弱いスマホを盗まれるとリスクがある | チップレベルの抽出に耐えるよう設計されたセキュアエレメント ✓ より強固 | 同じくセキュアエレメント ✓ より強固 |
| コードの公開 | 5.0 以降、iOS 版の鍵を扱うコード(シード、保管、導出、署名)を MIT ライセンスでオープンソース化 | セキュアエレメントのファームウェアは非公開。一部のアプリはオープンソース | ファームウェアとアプリはオープンソース。メーカーは再現可能なビルドを挙げている |
| 端末の入手経路 | 自分で選んだ入手元のスマホ。インストール前に工場出荷状態にリセット | ledger.com または信頼できる販売店で購入。2026年には改ざんされた端末が販売代理店経由で販売された | 同じく公式ストアでの購入が望ましい |
| マルチシグ | 内蔵、オフライン署名に対応。BTC、EVM チェーン、TRON、Solana など ✓ 内蔵 | Safe や Sparrow などのサードパーティ製ソフトウェア経由 | 主にサードパーティ製ソフトウェア経由 |
| 対応資産 | BTC、ETH、TRON、Solana、XRP などの主要チェーンとそのトークン | 数千種類の資産 ✓ 対応範囲が広い | 多くの主要チェーンとトークン |
| バックアップと復元 | 標準的な BIP39 シードフレーズ。ほかの互換ウォレットでも復元可能 | BIP39 シード。加えて任意の有料サービス Ledger Recover(本人確認あり、暗号化したシードの断片を第三者が保管) | BIP39 シード |
価格は 2026年10〜11月時点の各メーカーの米国参考価格、機能は各メーカーの公開資料に基づきます。いずれも変更される可能性があるため、購入前に公式ストアでご確認ください。
ハードウェアウォレットを使うすべての人に知っておいてほしい事例です。チップが破られたのではありません。ユーザーの手元にある端末が、もはや工場から出荷されたときのものではなかったのです。
Ledger が、ウォレットから資金が抜き取られたという報告の調査を開始し、マレーシアの正規販売代理店 CryptoBilis に販売と出荷の停止を要請。
Ledger の説明によると、組織的な犯罪グループが正規の端末を購入し、内部に隠し部品を取り付けたうえで、流通経路を通じて再び販売していた。埋め込まれた部品は、初期設定時にリカバリーフレーズを読み取る。
Ledger はベルリンでも改ざんされた端末を確認し、ドバイの疑わしい端末 2 台を調査中。2026年1月以降にベルリンで端末を購入した人に、サポートへの連絡を呼びかけている。
セキュアエレメントやオペレーティングシステムに欠陥はなく、確認された事例に ledger.com で購入された端末は含まれていません。元のセキュアエレメントが無傷である限り、Genuine Check では追加された部品を検出できません。Ledger は影響を受けたユーザーに対し、ledger.com で購入した新しい端末で、新しいシードを使って新しいウォレットを作成し、古いシードもパスフレーズも再利用しないよう勧めています。
Ledger は被害額を公表していません。第三者によるオンチェーン分析では、東南アジアの約 335 のウォレット、総額約 1億200万ドルが影響を受けたと推計されています。調査は続いており、数字は変わる可能性があります。
別途購入して配送してもらう署名デバイスには、「これは元のままの端末か」という問いが 1 つ加わります。Ownbit のコールドウォレットは自分のスマホを使うため、この確認を省けます。ただし、同じ考え方はスマホにも当てはまります。信頼できる入手元のスマホを使い、インストール前に工場出荷状態にリセットしてください。どんな端末であっても、最も確実な答えはマルチシグです。改ざんされた端末 1 台では、しきい値に届きません。
出典:Ledger の声明(2026-10-15) · Ledger の調査に関する続報(2026-11-18) · BleepingComputer · Bitcoin Magazine。関連記事:2026年の Ledger 改ざん端末事件:コールドストレージにとっての意味 · Ledger Recover とセルフカストディ
予備のスマホに Ownbit をインストールし、ウォレットを作成またはインポートしたら、以後ずっとオフラインのままにします。鍵はそのスマホの中にだけ存在します。
普段使いのスマホにはアドレスだけをインポートし、残高の確認や送金の準備に使います。鍵は一切持ちません。
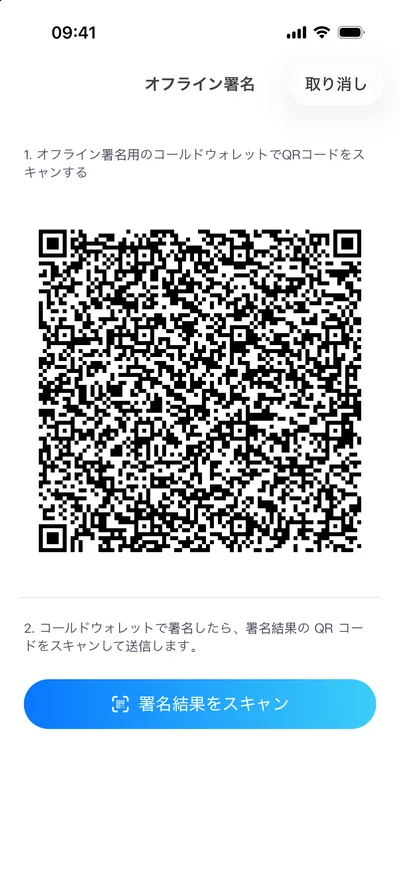
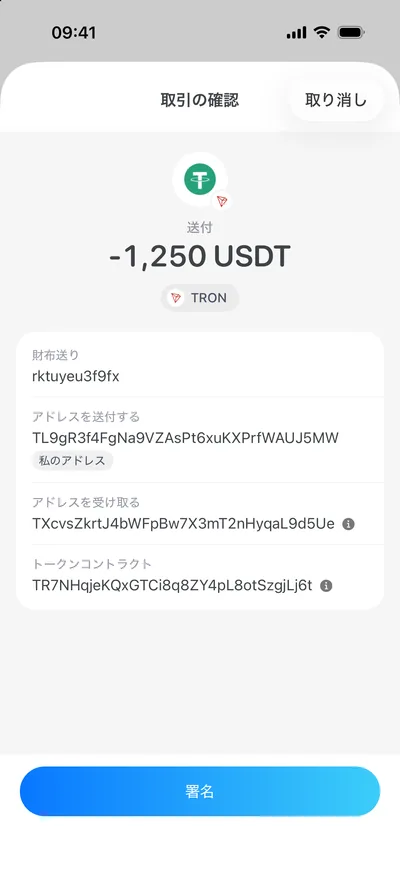
オフラインのスマホでトランザクションを読み取り、大きな画面で確認して署名します。その署名を普段使いのスマホで読み取り、ブロードキャストします。
スマホでもハードウェアウォレットでも、シングルキーは「この 1 台がすべて」ということです。マルチシグは署名を複数の端末と人に分散するため、1 台に問題が起きても資金は守られます。
脅威の種類によります。物理的な抽出に対しては、ハードウェアウォレットのセキュアエレメントのほうが強固です。スマホのコールドウォレットの強みは別のところにあります。データのやり取りは QR コードだけで、ケーブルも Bluetooth もネットワークも使いません。取引全体を大きな画面で確認できます。そして、配送途中に改ざんされうる端末もありません。多くの人にとって安全性を左右するのは、鍵が一度でもオンラインになるかどうか、そしてリスクをマルチシグで分散しているかどうかです。
買い替える必要はありません。主に BTC と ETH をシングルキーで保有しているなら、ハードウェアウォレットで十分です。TRON 上の USDT のマルチシグ、家族やチームでの共同管理、Webコンソールでの一括承認が必要なら、Ownbit がその部分を補います。
iOS 15.6 以降または Android 8.0 以降で、カメラが QR コードを確実に読み取れるスマホなら使えます。工場出荷状態にリセットし、Ownbit だけをインストールし、SIM を抜き、Wi‑Fi と Bluetooth をオフにして、以後は二度と接続しないでください。
いいえ。普段は電源を切ってしまっておき、署名が必要なときだけ電源を入れます。ときどき充電し、シードフレーズはオフラインの安全な場所にバックアップしておきましょう。
Ownbit は標準的な BIP39 シードフレーズを使用しているため、ほかの互換ウォレットで復元できます。マルチシグ資産には、Ownbit のサーバーに依存しない自己復旧ガイドがあります。
追加の機器を買う必要はありません。Ownbit をダウンロードして、2 台のスマホの間で QR コードを使ってオフライン署名しましょう。