

Vào tháng 10 năm 2026, những người sở hữu ví phần cứng Ledger ở Đông Nam Á bắt đầu báo rằng tiền của họ đã bị chuyển đi mà họ không hề chấp thuận. Chỉ trong vài ngày, Ledger xác nhận điều mà các nhà điều tra tìm thấy bên trong một số thiết bị đó: một linh kiện được gắn thêm, vốn không hề có trong thiết kế của Ledger. Đến giữa tháng 11, kiểu can thiệp tương tự đã xuất hiện ở Berlin, và hai thiết bị nghi vấn đang được kiểm tra tại Dubai.
Không ai bẻ khóa được con chip bảo mật của Ledger. Firmware của hãng cũng không có lỗi gì. Chỉ đơn giản là thiết bị trong tay người dùng đã không còn là chiếc thiết bị từng rời khỏi nhà máy. Bài viết này trình bày những gì đã biết cho đến nay, vì sao các bước kiểm tra thông thường không phát hiện ra, và vụ việc nói lên điều gì về lưu trữ lạnh nói chung — kể cả những điểm mà một ví lạnh trên điện thoại như của Ownbit thực sự khác biệt, và những điểm mà ví phần cứng vẫn là công cụ mạnh hơn.
Chuyện gì đã xảy ra
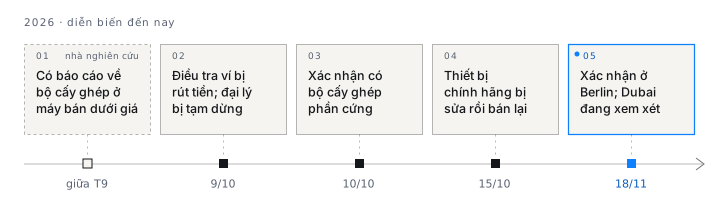
Theo chính các tuyên bố của Ledger, một nhóm tội phạm có tổ chức đã mua thiết bị Ledger chính hãng, mở chúng ra, gắn các linh kiện ẩn rồi đưa trở lại kênh phân phối thông qua các đại lý. Những trường hợp Ledger xác nhận đầu tiên có liên quan đến CryptoBilis, một đại lý được ủy quyền tại Malaysia; ngày 9 tháng 10, Ledger yêu cầu đại lý này ngừng bán và giao thiết bị Ledger, và ngày 10 tháng 10 xác nhận có bộ phận cấy ghép phần cứng trong ít nhất một thiết bị. Các nhà nghiên cứu độc lập cũng tìm thấy thiết bị bị ảnh hưởng được mua qua các sàn thương mại điện tử tại Nhật Bản, và cho biết thiết bị bị can thiệp được bán với giá chỉ gần bằng một nửa giá thông thường.
Ngày 18 tháng 11, Ledger xác nhận có thiết bị bị can thiệp tại Berlin và cho biết đang kiểm tra hai thiết bị nghi vấn tại Dubai. Hãng đề nghị bất kỳ ai mua thiết bị tại Berlin từ tháng 1 năm 2026 liên hệ bộ phận hỗ trợ, và trong một thời gian giới hạn, nhận chụp X-quang các thiết bị đáng ngờ tại nhà máy của hãng ở Pháp.
Ledger chưa công bố con số thiệt hại và cho biết số thiết bị bị ảnh hưởng là có giới hạn. Một phân tích on-chain của bên thứ ba được báo chí dẫn lại ước tính khoảng 335 ví với khoảng $102 triệu bị ảnh hưởng tại Đông Nam Á, cùng khoảng $1,68 triệu trên 16 ví tại Dubai và Berlin. Đây là các con số ước tính và có thể thay đổi khi cuộc điều tra tiếp tục.
Vì sao các bước kiểm tra thông thường không phát hiện ra
Ví phần cứng có một cơ chế phòng vệ quen thuộc trước hàng giả: thiết bị chứng minh rằng secure element của nó — con chip giữ khóa — là hàng chính hãng. Ledger gọi đây là Genuine Check (kiểm tra thiết bị chính hãng). Chính tài liệu hỗ trợ của Ledger nói rõ rằng bước kiểm tra này không thể phát hiện một linh kiện gắn thêm ở chỗ khác trong thiết bị khi secure element gốc vẫn còn nguyên vẹn. Đó chính xác là tình huống ở đây.
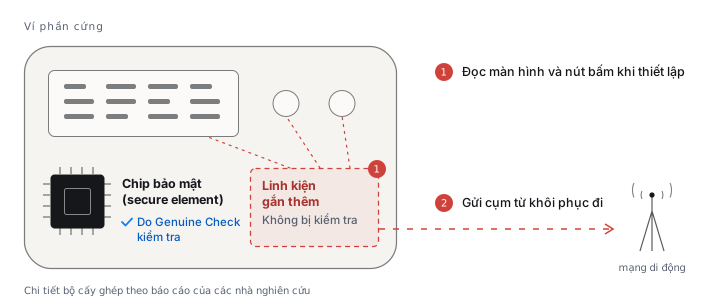
Các nhà nghiên cứu đã mở những thiết bị bị ảnh hưởng mô tả một mô-đun nhỏ giấu sau màn hình hoặc dưới pin, có kết nối di động riêng. Theo mô tả của họ, mô-đun này đọc những gì màn hình hiển thị và những nút được bấm trong lúc thiết lập — khoảnh khắc duy nhất cụm từ khôi phục được hiển thị đầy đủ — rồi gửi ra ngoài. Ledger đã xác nhận một “bộ phận cấy ghép phần cứng trái phép” nhưng chưa xác nhận các chi tiết kỹ thuật này, vì vậy hãy xem chúng là phát hiện của các nhà nghiên cứu.
Con chip đã làm đúng việc của nó. Cuộc tấn công đi vòng qua nó — qua màn hình, các nút bấm và con đường thiết bị đi đến tay chủ sở hữu.
Bao bì niêm phong chống can thiệp cũng không ngăn được. Bao bì cho thấy một chiếc hộp đã bị mở; nó không thể chứng minh rằng chiếc hộp chưa từng bị mở ra rồi niêm phong lại bởi một kẻ có đủ thời gian và công cụ để làm việc đó thật khéo.
Bài học thực sự: mọi thiết bị ký đều có một chuỗi tin cậy
Dù bạn dùng gì để giữ khóa ngoại tuyến, bạn cũng đang cùng lúc tin vào cả một chuỗi yếu tố. Mã nguồn phải đúng. Phần cứng phải đúng là thứ nó tự nhận. Thiết bị phải đến tay bạn mà không bị thay đổi dọc đường. Seed phải được tạo ra một cách riêng tư. Và mối liên kết giữa thiết bị ngoại tuyến với thế giới trực tuyến chỉ được mang đúng những gì cần mang.
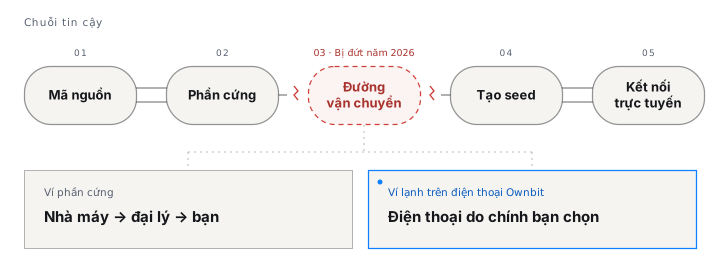
Vụ việc này đã phá vỡ mắt xích thứ ba: con đường từ nhà máy đến tay chủ sở hữu. Cũng đáng để ý vì sao mắt xích này hấp dẫn kẻ tấn công. Ví phần cứng chỉ có một mục đích. Bất kỳ ai mua nó, theo định nghĩa, đều là người đang nắm giữ crypto đáng được bảo vệ, và mọi thiết bị từ cùng một đại lý đều đi qua cùng những bàn tay. Kẻ tấn công xâm nhập được một lô hàng biết chính xác mình sẽ thu được gì.
Ví lạnh trên điện thoại khác biệt ở đâu
Ví lạnh của Ownbit đi theo một hướng khác: một chiếc điện thoại dự phòng, được thiết lập một lần và giữ ngoại tuyến vĩnh viễn, đảm nhận việc ký giao dịch; điện thoại dùng hằng ngày của bạn chỉ giữ khóa công khai và trao đổi với nó bằng mã QR. Dưới đây là những gì cách làm này thay đổi khi xét đến vụ việc lần này — được trình bày chính xác nhất trong khả năng của chúng tôi.
- Không có thiết bị nào để chặn giữa đường trước khi đến tay bạn. Ownbit là một ứng dụng. Bạn cài nó trên một chiếc điện thoại bạn đã có hoặc mua qua các kênh thông thường, nên không có “thiết bị Ownbit” nào đi qua một đại lý để kẻ tấn công có thể mở ra hàng loạt. Không gì ngăn được việc ai đó can thiệp vào một chiếc điện thoại, nhưng họ không thể biết trước chiếc điện thoại nào sẽ trở thành ví lạnh của ai — bài toán kinh tế từng khiến cuộc tấn công này đáng làm không còn đúng nữa.
- Mối liên kết duy nhất với thế giới trực tuyến là mã QR. Điện thoại ngoại tuyến không có cáp, Bluetooth hay kết nối mạng nào với điện thoại hằng ngày của bạn; những gì đi qua khoảng air gap là những gì bạn nhìn thấy trên màn hình. Khi được thiết lập đúng cách — khôi phục cài đặt gốc, không có SIM hay hồ sơ eSIM, chưa từng kết nối Wi‑Fi — nó không giữ thông tin đăng nhập nào có thể dùng để truy cập internet.
- Cả một màn hình để kiểm tra những gì bạn ký. Toàn bộ địa chỉ nhận, số tiền và chi tiết hợp đồng được hiển thị đầy đủ trên màn hình cỡ điện thoại trước khi bạn ký, thay vì phải cuộn qua một màn hình nhỏ.
- Ai cũng có thể đọc phần mã chạm đến khóa của bạn. Từ phiên bản 5.0, phần mã xử lý khóa của ứng dụng iOS — tạo seed, lưu trữ khóa, dẫn xuất và ký — là mã nguồn mở theo giấy phép MIT.
- Làm lại từ đầu không tốn gì. Nếu có lúc bạn nghi ngờ chiếc điện thoại, hãy khôi phục cài đặt gốc hoặc chuyển sang một chiếc khác rồi khôi phục từ seed của bạn (hoặc tốt hơn, tạo seed mới và chuyển tiền sang). Không có thiết bị nào phải gửi trả hay thay thế.
Không điều nào ở trên khiến điện thoại trở nên miễn nhiễm. Một chiếc điện thoại đã bị xâm nhập trước khi bạn thiết lập, hoặc một chiếc mà sau này bạn kết nối mạng, là một rủi ro có thật. Đó là lý do việc thiết lập quan trọng: hãy dùng điện thoại từ nguồn bạn tin tưởng, khôi phục cài đặt gốc, giữ nó ngoại tuyến vĩnh viễn, và coi nó là một thiết bị ký chuyên dụng chứ không phải một chiếc điện thoại.
Những điểm ví phần cứng vẫn mạnh hơn
Sẽ rất dễ biến vụ việc này thành một phán quyết chống lại ví phần cứng. Nhưng không phải vậy. Một chiếc ví phần cứng tốt, mua trực tiếp từ nhà sản xuất, vẫn là một cách tuyệt vời để giữ khóa, và ở một số mặt còn mạnh hơn điện thoại:
- Trích xuất vật lý. Secure element được thiết kế để chống lại các cuộc tấn công nhắm vào chính con chip. Nếu ai đó đánh cắp thiết bị, việc lấy khóa ra khó hơn nhiều so với trên một chiếc điện thoại chỉ được bảo vệ bằng cơ chế mã hóa của chính nó và mật khẩu ứng dụng.
- Một thiết bị tối giản. Một thiết bị ký chuyên dụng chạy ít phần mềm hơn nhiều so với smartphone, đồng nghĩa với ít mã có thể gặp lỗi hơn.
- Độ phủ rộng và bề dày kiểm chứng. Các dòng ví phần cứng lớn hỗ trợ hàng nghìn tài sản và đã trải qua nhiều năm được công khai soi xét.
Bản so sánh từng mục giữa Ownbit với Ledger và OneKey của chính chúng tôi cũng ghi nhận những lợi thế này: ví lạnh trên điện thoại vs ví phần cứng.
Câu trả lời mang tính cấu trúc: đừng để một thiết bị gánh tất cả
Hãy để ý điểm chung của mọi nạn nhân. Mỗi ví đều phụ thuộc vào một thiết bị duy nhất và một seed duy nhất, nên ai lấy được seed đó là lấy được tất cả. Cách phòng vệ mang tính quyết định không phải là chọn một thiết bị đơn lẻ tốt hơn — mà là không dựa vào bất kỳ thiết bị đơn lẻ nào.
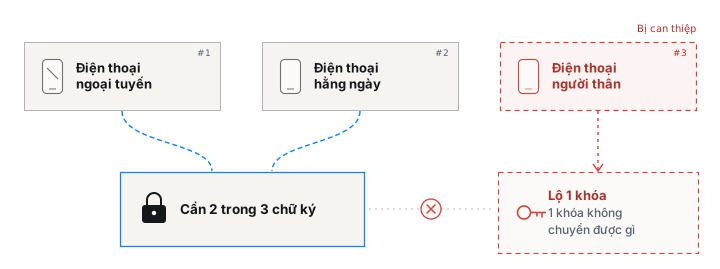
Trong một MultiSig 2-of-3, ba khóa nằm trên ba thiết bị độc lập và cần hai khóa bất kỳ ký. Một thiết bị bị can thiệp chỉ làm lộ một khóa; một khóa không thể chuyển được gì. Kết hợp nhiều loại thiết bị và nguồn gốc khác nhau — một điện thoại ngoại tuyến, điện thoại hằng ngày của bạn, điện thoại của một người thân, hoặc một ví phần cứng mua trực tiếp từ nhà sản xuất và thiết lập riêng — càng làm giảm khả năng cùng một sự cố ảnh hưởng đến hai khóa cùng lúc. Ownbit tích hợp sẵn MultiSig, có ký ngoại tuyến, trên Bitcoin, Ethereum và các chuỗi EVM khác, TRON, Solana và nhiều chuỗi khác.
Nên làm gì bây giờ
- Nếu bạn mua thiết bị Ledger từ đại lý hoặc sàn thương mại điện tử, hãy làm theo hướng dẫn của Ledger: ngừng sử dụng thiết bị nghi vấn, không tự mở thiết bị, và chuyển tiền sang một ví mới được tạo trên thiết bị mua trực tiếp từ ledger.com, với cụm từ khôi phục mới. Không dùng lại cụm từ khôi phục cũ hay passphrase cũ.
- Mua thiết bị ký trực tiếp từ nhà sản xuất, bất kể thương hiệu nào, và hãy cảnh giác với những mức giảm giá tốt đến mức khó tin.
- Coi việc thiết lập là thời điểm nhạy cảm nhất. Tự tạo seed, một cách riêng tư, trên một thiết bị bạn tin tưởng, và không bao giờ nhập cụm từ khôi phục vào một trang web hay một thiết bị trực tuyến.
- Nếu bạn dùng điện thoại làm ví lạnh, hãy dùng máy từ nguồn bạn tin tưởng, khôi phục cài đặt gốc, tháo SIM và xóa mọi hồ sơ eSIM, không bao giờ kết nối mạng, và giữ bản sao lưu seed ngoại tuyến.
- Đặt các khoản nắm giữ lớn hơn sau một ngưỡng MultiSig trải trên các thiết bị độc lập, để không một thiết bị bị xâm nhập nào — dù thuộc loại nào — có thể chuyển tiền của bạn.
Câu hỏi thường gặp
Con chip bảo mật của Ledger có bị bẻ khóa không?
Không. Ledger cho biết không có lỗ hổng nào trong secure element hay hệ điều hành của hãng. Cuộc tấn công đã gắn thêm một linh kiện riêng vào thiết bị chính hãng trước khi chúng đến tay chủ sở hữu, và thu lấy cụm từ khôi phục bằng cách đi vòng qua con chip chứ không phải xuyên qua nó.
Tôi mua Ledger từ ledger.com. Tôi có bị ảnh hưởng không?
Theo Ledger, không có trường hợp nào được xác nhận liên quan đến thiết bị mua trên ledger.com. Nếu bạn mua từ đại lý hoặc sàn thương mại điện tử, đặc biệt là ở Đông Nam Á, Berlin hoặc Dubai, hãy làm theo hướng dẫn của Ledger và liên hệ bộ phận hỗ trợ của hãng.
Chuyện tương tự có thể xảy ra với điện thoại không?
Điện thoại cũng có thể bị can thiệp, và một chiếc điện thoại mà sau này bạn kết nối mạng có thể bị xâm nhập qua phần mềm. Điểm khác biệt nằm ở việc nhắm mục tiêu: không có lô “thiết bị Ownbit” nào đi qua một đại lý, nên kẻ tấn công không thể biết chiếc điện thoại nào sẽ trở thành ví lạnh. Hãy dùng điện thoại từ nguồn bạn tin tưởng, khôi phục cài đặt gốc và giữ nó ngoại tuyến vĩnh viễn.
Ví lạnh trên điện thoại có an toàn hơn ví phần cứng không?
Không bên nào an toàn hơn về mọi mặt. Secure element của ví phần cứng mạnh hơn trước các cuộc trích xuất vật lý. Ví lạnh trên điện thoại tránh được chuỗi cung ứng của một thiết bị phải mua về, chỉ giao tiếp bằng mã QR và hiển thị mọi thứ trên màn hình lớn. Với khoản nắm giữ lớn hơn, câu trả lời mạnh nhất là MultiSig, để không một thiết bị đơn lẻ nào, dù thuộc loại nào, nắm giữ tất cả.
MultiSig giúp ích gì trong một vụ việc như thế này?
Trong một MultiSig 2-of-3, một thiết bị bị xâm nhập chỉ làm lộ một khóa, và một khóa không thể chuyển tiền. Giữ các khóa trên những thiết bị độc lập từ các nguồn khác nhau khiến một sự cố khó có thể ảnh hưởng tới hai khóa.
Nguồn tham khảo
- Ledger — phản hồi về vụ tấn công bằng bộ phận cấy ghép phần cứng (2026-10-15)
- Ledger — cập nhật cuộc điều tra về bộ phận cấy ghép phần cứng (2026-11-18)
- Trung tâm hỗ trợ Ledger — Genuine Check xác minh những gì
- BleepingComputer — Ledger xác nhận bộ phận cấy ghép gián điệp trong ví phần cứng (2026-10-12)
- Bitcoin Magazine — thiết bị bị can thiệp tại Berlin và Dubai (2026-11-19)
Nếu vụ việc này khiến bạn muốn xem lại cách thiết lập của mình, Ownbit biến một chiếc điện thoại dự phòng thành thiết bị ký ngoại tuyến chỉ giao tiếp bằng mã QR, và tích hợp sẵn MultiSig để không một thiết bị nào nắm giữ tất cả. Hãy so sánh từng mục với ví phần cứng tại ví lạnh trên điện thoại vs ví phần cứng, hoặc xem ví lạnh của Ownbit hoạt động thế nào. Mỗi người dùng mới đều được dùng thử miễn phí 7 ngày.