

В октябре 2026 года владельцы аппаратных кошельков Ledger в Юго-Восточной Азии начали сообщать, что их средства были переведены без их согласия. Уже через несколько дней Ledger подтвердила то, что расследование обнаружило внутри некоторых из этих устройств: добавленный компонент, которого никогда не было в конструкции Ledger. К середине ноября модификации того же рода обнаружились в Берлине, а два подозрительных устройства проходили проверку в Дубае.
Защищённый чип Ledger никто не взламывал. С прошивкой тоже всё было в порядке. Просто устройства в руках людей уже не были теми устройствами, что покинули завод. В этой статье — что известно на сегодня, почему привычные проверки этого не выявили и что этот случай говорит о холодном хранении в целом, в том числе где холодный кошелёк на телефоне, такой как у Ownbit, действительно отличается, а где аппаратный кошелёк по-прежнему остаётся более сильным инструментом.
Что произошло
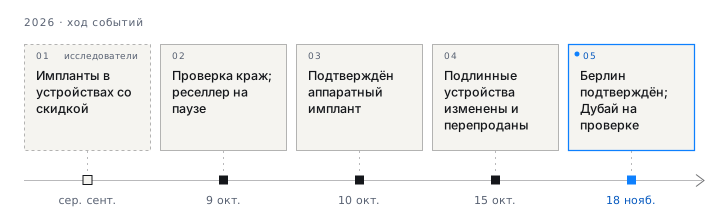
По собственным заявлениям Ledger, организованная преступная группа покупала подлинные устройства Ledger, вскрывала их, встраивала скрытые компоненты и возвращала в продажу через реселлеров. Первые подтверждённые Ledger случаи были связаны с CryptoBilis, авторизованным реселлером в Малайзии: 9 октября Ledger попросила его прекратить продажи и отгрузки устройств Ledger, а 10 октября подтвердила аппаратный имплант как минимум в одном экземпляре. Независимые исследователи также обнаружили затронутые устройства, купленные на онлайн-маркетплейсах в Японии, и сообщили, что модифицированные устройства продавались почти вдвое дешевле обычной цены.
18 ноября Ledger подтвердила модифицированные устройства в Берлине и сообщила, что изучает два подозрительных устройства в Дубае. Компания попросила всех, кто покупал устройство в Берлине с января 2026 года, обратиться в поддержку, и на ограниченный срок предложила рентгеновскую проверку подозрительных устройств на своём заводе во Франции.
Ledger не публиковала сумму ущерба и называет число затронутых устройств ограниченным. По оценке стороннего ончейн-анализа, на который ссылается пресса, в Юго-Восточной Азии затронуты около 335 кошельков и примерно $102 млн, а в Дубае и Берлине — около $1,68 млн в 16 кошельках. Это оценки, и по мере расследования они могут измениться.
Почему привычные проверки этого не выявили
У аппаратных кошельков есть известная защита от подделок: устройство доказывает, что его защищённый элемент — чип, на котором хранятся ключи, — подлинный. У Ledger эта проверка называется Genuine Check («проверка подлинности»). В документации поддержки Ledger прямо сказано, что она не может обнаружить дополнительный компонент, добавленный в другом месте устройства, если оригинальный защищённый элемент цел. Именно так и было в этом случае.
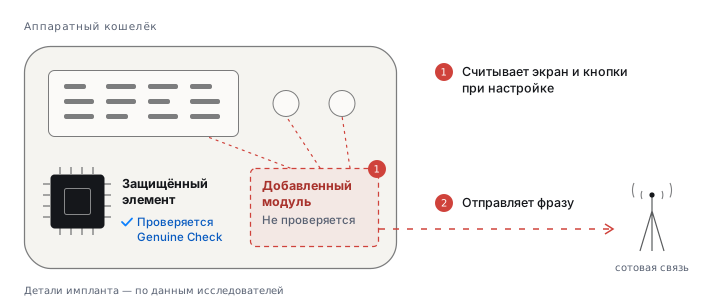
Исследователи, вскрывшие затронутые устройства, описывают небольшой модуль, спрятанный за экраном или под аккумулятором, с собственным сотовым подключением. По их словам, он считывал то, что показывал экран, и то, какие кнопки нажимались во время настройки, — а это единственный момент, когда фраза восстановления отображается целиком, — и отправлял эти данные наружу. Ledger подтвердила «несанкционированный аппаратный имплант», но эти технические подробности не подтверждала, поэтому считайте их выводами исследователей.
Чип свою работу выполнил. Атака обошла его — через экран, кнопки и путь, которым устройство попало к владельцу.
Не помогла и упаковка с защитой от вскрытия. Она показывает, что коробку открывали, но не может доказать, что её не вскрыли и не запечатали заново люди, у которых было время и инструменты, чтобы сделать это аккуратно.
Главный урок: у любого устройства для подписи есть цепочка доверия
Чем бы вы ни хранили ключи офлайн, вы одновременно доверяете целой цепочке. Код должен быть корректным. Оборудование должно быть тем, за что себя выдаёт. Устройство должно дойти до вас, не изменившись по пути. Seed-фраза должна создаваться без посторонних глаз. А связь между офлайн-устройством и онлайн-миром должна передавать только то, что положено.
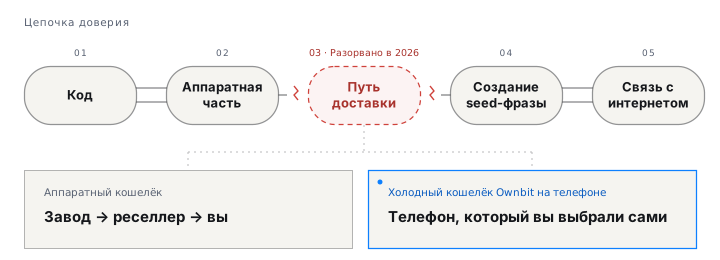
Этот случай разорвал третье звено — путь от завода до владельца. Стоит задуматься, почему именно это звено так привлекает злоумышленников. У аппаратного кошелька одно назначение. Каждый, кто его покупает, по определению владеет криптовалютой, которую стоит защищать, а все устройства от одного реселлера проходят через одни и те же руки. Злоумышленник, скомпрометировавший партию, точно знает, что ему достанется.
Чем отличается холодный кошелёк на телефоне
Холодный кошелёк Ownbit устроен иначе: транзакции подписывает запасной телефон, который один раз настраивается и навсегда остаётся офлайн, а на вашем повседневном телефоне хранятся только открытые ключи, и связь между ними идёт через QR-коды. Вот что это меняет в свете этого случая — так точно, как мы можем это сформулировать.
- Нет устройства, которое можно перехватить по пути к вам. Ownbit — это приложение. Вы ставите его на телефон, который у вас уже есть или куплен по обычным каналам, поэтому никакого «устройства Ownbit», которое проходило бы через реселлера и которое злоумышленник мог бы вскрывать партиями, не существует. Ничто не мешает модифицировать телефон, но заранее узнать, какой телефон станет чьим-то холодным кошельком, нельзя — та экономика, которая делала эту атаку выгодной, здесь не работает.
- Единственная связь с онлайн-миром — QR-код. У офлайн-телефона нет ни кабеля, ни Bluetooth, ни сетевого соединения с вашим повседневным телефоном; через воздушный зазор проходит только то, что вы видите на экране. При правильной настройке — сброс до заводских настроек, без SIM-карты и профиля eSIM, ни одного подключения к Wi‑Fi — на нём нет никаких учётных данных, с помощью которых он мог бы выйти в интернет.
- Полноценный экран, чтобы проверить, что вы подписываете. Адрес получателя, сумма и данные контракта целиком показываются на экране размером с телефон ещё до подписи, а не прокручиваются на маленьком дисплее.
- Код, который работает с вашими ключами, можно прочитать. С версии 5.0 код iOS-приложения для работы с ключами — генерация seed-фразы, хранение ключей, деривация и подпись — открыт под лицензией MIT.
- Начать заново ничего не стоит. Если вы когда-нибудь усомнитесь в телефоне, сбросьте его или перейдите на другой и восстановите кошелёк из seed-фразы (а лучше создайте новую и переведите средства). Никакое устройство не нужно ни возвращать, ни заменять.
Ничто из этого не делает телефон неуязвимым. Телефон, скомпрометированный ещё до того, как вы его настроили, или телефон, который вы позже подключили к сети, — это реальный риск. Поэтому так важна настройка: используйте телефон из надёжного источника, сбросьте его, навсегда оставьте офлайн и относитесь к нему как к выделенному подписанту, а не как к телефону.
Где аппаратные кошельки остаются сильнее
Этот случай легко превратить в приговор аппаратным кошелькам. Но приговором он не является. Хороший аппаратный кошелёк, купленный напрямую у производителя, остаётся отличным способом хранить ключи, а в некоторых отношениях он сильнее телефона:
- Физическое извлечение. Защищённый элемент рассчитан на противодействие атакам на сам чип. Если устройство украдут, извлечь из него ключ гораздо сложнее, чем из телефона, который защищён только собственным шифрованием и паролем приложения.
- Минимальное устройство. На выделенном подписанте работает гораздо меньше ПО, чем на смартфоне, а значит, меньше кода, в котором что-то может пойти не так.
- Широта поддержки и репутация. Ведущие аппаратные кошельки поддерживают тысячи активов, и за ними стоят годы публичной проверки.
Наше собственное сравнение Ownbit с Ledger и OneKey по пунктам тоже отмечает эти преимущества: холодный кошелёк на телефоне или аппаратный кошелёк.
Структурный ответ: не ставьте всё на одно устройство
Обратите внимание, что объединяло всех пострадавших. Каждый кошелёк зависел от одного устройства и одной seed-фразы, поэтому тот, кто перехватил эту единственную фразу, получал всё. Решающая защита — не в выборе лучшего отдельного устройства, а в том, чтобы вообще не полагаться на какое-то одно устройство.
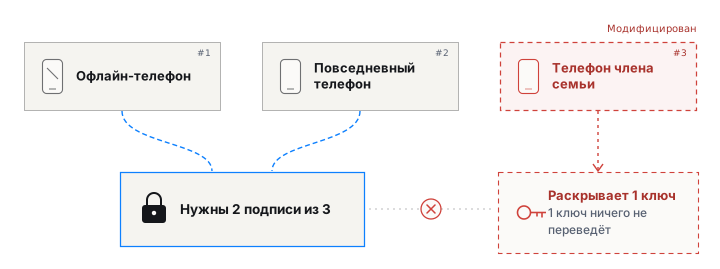
В MultiSig по схеме 2-of-3 три ключа хранятся на трёх независимых устройствах, и для подписи нужны любые два из них. Модифицированное устройство раскроет один ключ, но одним ключом ничего не перевести. Разные типы устройств и разные источники — офлайн-телефон, ваш повседневный телефон, телефон члена семьи или аппаратный кошелёк, купленный напрямую у производителя и настроенный отдельно, — делают ещё менее вероятным, что одна и та же проблема затронет сразу два ключа. В Ownbit MultiSig встроен и поддерживает офлайн-подпись — в Bitcoin, Ethereum и других EVM-сетях, TRON, Solana и не только.
Что делать сейчас
- Если вы купили устройство Ledger у реселлера или на маркетплейсе, следуйте рекомендациям Ledger: перестаньте пользоваться подозрительным устройством, не вскрывайте его сами и переведите средства в новый кошелёк, созданный на устройстве, купленном напрямую на ledger.com, с новой фразой восстановления. Не используйте повторно ни старую фразу, ни парольную фразу.
- Покупайте устройства для подписи напрямую у производителя, какой бы ни была марка, и с осторожностью относитесь к скидкам, которые кажутся слишком щедрыми.
- Считайте настройку самым уязвимым моментом. Создавайте seed-фразу сами, без посторонних глаз, на устройстве, которому доверяете, и никогда не вводите фразу восстановления на сайте или на устройстве, подключённом к сети.
- Если вы используете телефон как холодный кошелёк, берите телефон из надёжного источника, сбросьте его до заводских настроек, извлеките SIM-карту и удалите профиль eSIM, никогда не подключайте его к сети и храните резервную копию seed-фразы офлайн.
- Защитите крупные суммы порогом MultiSig с ключами на независимых устройствах, чтобы ни одно скомпрометированное устройство — какого угодно типа — не могло перевести ваши средства.
Часто задаваемые вопросы
Был ли взломан защищённый чип Ledger?
Нет. Ledger заявляет, что в её защищённом элементе и операционной системе нет уязвимостей. Атака добавляла отдельный компонент в подлинные устройства ещё до того, как они попадали к владельцам, и перехватывала фразу восстановления в обход чипа, а не через него.
Я купил Ledger на ledger.com. Меня это касается?
По словам Ledger, ни один подтверждённый случай не связан с устройством, купленным на ledger.com. Если вы покупали у реселлера или на маркетплейсе, особенно в Юго-Восточной Азии, Берлине или Дубае, следуйте рекомендациям Ledger и обратитесь в её поддержку.
Может ли то же самое случиться с телефоном?
Телефон тоже можно модифицировать, а телефон, который вы позже подключили к сети, может быть скомпрометирован программно. Разница — в выборе цели: никакой партии «устройств Ownbit», проходящей через реселлера, не существует, поэтому злоумышленник не может знать, какой телефон станет холодным кошельком. Используйте телефон из надёжного источника, сбросьте его и навсегда оставьте офлайн.
Холодный кошелёк на телефоне безопаснее аппаратного?
Ни один из них не безопаснее во всём. Защищённый элемент аппаратного кошелька лучше противостоит физическому извлечению. Холодный кошелёк на телефоне обходится без цепочки поставок покупного устройства, общается только через QR-коды и показывает всё на большом экране. Для крупных сумм самый надёжный ответ — MultiSig: тогда ни одно устройство, какого бы типа оно ни было, не держит всё.
Как MultiSig помогает в подобном случае?
В MultiSig по схеме 2-of-3 скомпрометированное устройство раскрывает один ключ, а одним ключом средства не перевести. Если ключи хранятся на независимых устройствах из разных источников, маловероятно, что одна проблема затронет сразу два ключа.
Источники
- Ledger — ответ на атаку с аппаратным имплантом (15 октября 2026)
- Ledger — новости расследования атаки с аппаратным имплантом (18 ноября 2026)
- Поддержка Ledger — что проверяет Genuine Check
- BleepingComputer — Ledger подтверждает шпионский имплант в аппаратном кошельке (12 октября 2026)
- Bitcoin Magazine — модифицированные кошельки в Берлине и Дубае (19 ноября 2026)
Если этот случай заставил вас пересмотреть свою схему хранения: Ownbit превращает запасной телефон в офлайн-подписанта, который общается только через QR-коды, а благодаря встроенному MultiSig ни одно устройство не держит всё. Сравните его с аппаратными кошельками по пунктам в материале холодный кошелёк на телефоне или аппаратный кошелёк или узнайте, как работает холодный кошелёк Ownbit. Каждый новый пользователь получает 7-дневный бесплатный пробный период.